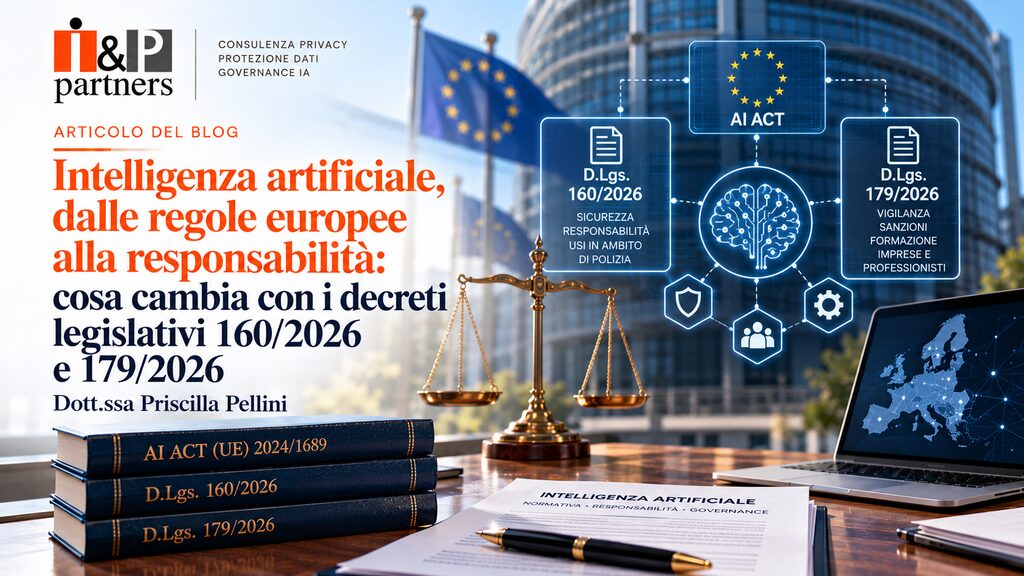
I decreti attuativi della Legge sull’intelligenza artificiale
La legge 23 settembre 2025, n. 132, in vigore dal 10 ottobre 2025, non ha ampliato i già previsti obblighi dell’AI Act per i sistemi e i modelli di intelligenza artificiale (la cui definizione è collocata nell’art. 3. Par.1 dell’AI ACT), limitandosi invece a dettare disposizioni nazionali di settore. Tra le più interessanti si segnalano l’obbligo di informare i lavoratori dell’utilizzo di sistemi decisionali o di monitoraggio automatizzati, nei casi e con le modalità dell’art. 1-bis del D.Lgs. 152/1997 (art. 11), il nuovo reato di illecita diffusione di contenuti generati o alterati con sistemi diIA (art. 612-quater c.p.) e le aggravanti per i reati commessi mediante IA (art. 26), ma anche l’estensione della tutela del diritto d’autore alle opere create con l’ausilio dell’IA, ma soltanto se costituiscono il risultato del lavoro intellettuale dell’autore (art. 25).
La legge conteneva inoltra una delega al Governo, all’art. 24, per l’adeguamento dell’ordinamento interno al Regolamento AI ACT. I due decreti legislativi sono stati pubblicati entrambi in Gazzetta Ufficiale
Il D.Lgs. 160/2026: sicurezza e responsabilità, l’intelligenza artificiale sotto il controllo umano
L’intelligenza artificiale entra in una nuova fase del proprio percorso regolatorio, passando dalla definizione dei princìpi generali al rafforzamento delle condizioni di utilizzo, dei meccanismi relativi ai controlli e delle responsabilità connesse alle sue diverse applicazioni.
In questa scia si inserisce il D.Lgs. 160/2026, in vigore dal 30 Settembre, che stabilisce regole armonizzate sull’intelligenza artificiale in materia di utilizzo dei sistemi di intelligenza artificiale per l’attività di polizia e di responsabilità civile e penale.
Il provvedimento si colloca nel solco della Legge 23 settembre 2025, n. 132, il cui articolo 3 individua, tra i princìpi generali applicabili all’intelligenza artificiale, la trasparenza, la proporzionalità, la sicurezza, la protezione dei dati personali, la riservatezza, l’accuratezza e la non discriminazione. La direzione è dunque chiara: l’innovazione tecnologica deve svilupparsi nel rispetto dei diritti fondamentali e senza compromettere l’autonomia decisionale della persona.
L’impostazione dell’art. 3 della Legge è ripresa dallo stesso articolo 3 co.1 del decreto 160, dove viene specificato che la ricerca, la sperimentazione, lo sviluppo, l’addestramento, l’adozione, l’applicazione, la convalida e l’utilizzo di sistemi e modelli di intelligenza artificiale per le attività e le finalità delle Forze di polizia avvengono nel rispetto dei diritti fondamentali e delle libertà previste dalla Costituzione, sottolineando che tali usi devono avvenire secondo un approccio antropocentrico, che sia proporzionato e fondato sul rischio. Il decreto, inoltre, disciplina, all’art. 8, l’impiego di sistemi biometrici, l’identificazione biometrica remota in tempo reale e il riconoscimento facciale a posteriori. Si tratta di usi particolarmente delicati, perché possono incidere direttamente sulla libertà personale, sulla riservatezza e sulle garanzie individuali che potrebbero potenzialmente sfociare nelle pratiche vietate di cui all’art. 5 AI ACT. Onde evitare tale pericolosa conseguenza, il co. 1 del suddetto articolo specifica che gli usi consentiti per tale strumentazione sono solo quelli ammessi dall’articolo 5, paragrafo 1, primo comma, lettera h), punto ii) e dal punto i).
La questione fondamentale è che un sistema di IA viene considerato ad alto rischio a seconda dell’uso che il deployer ne fa: nel caso della biometria si ha un esempio di uso ad alto rischio tra quelli elencati nell’Allegato III all’AI ACT, un uso particolarmente delicato che anche il decreto 160 riconosce, sottolineando all’art. 3 co. 5 come sia necessaria, ai sensi dell’art. 14 AI ACT, una progettazione tale che consenta una continua e profonda sorveglianza del processo (man – in – the -loop). Tale principio si traduce, sul piano organizzativo, nella necessità di definire delle procedure puntuali di verifica degli output, individuare operatori competenti e assicurare un livello adeguato di tracciabilità delle attività.
L’automazione, pertanto, non equivale a una delega indiscriminata del potere decisionale all’algoritmo: il ricorso alla tecnologia deve rimanere compatibile con le garanzie previste dall’ordinamento e con la possibilità di intervenire sui risultati prodotti evitandone la distorsione.
Il D.Lgs. 179/2026: vigilanza, sanzioni e formazione, le nuove regole per imprese e professionisti
Se il D.Lgs. 160/2026 affronta il rapporto tra intelligenza artificiale, attività di polizia e responsabilità, il Decreto legislativo 7 ottobre 2026, n. 179, in vigore dal 23 ottobre, interviene sull’architettura nazionale di vigilanza e sulle condizioni di utilizzo della tecnologia in diversi ambiti professionali e organizzativi. Ciò che rileva è il suo contributo a definire il quadro entro cui le regole europee devono trovare applicazione concreta nel sistema italiano.
Il provvedimento disciplina i poteri delle autorità nazionali in attuazione dell’AI Act, prevedendo disposizioni in materia di coordinamento istituzionale, notifiche, vigilanza del mercato, sanzioni e spazi di sperimentazione normativa: le autorità nazionali devono ora coordinarsi in maniera trasversale, rimanendo fedeli ai propri spazi normativi ma sapendo cogliere la portata innovativa della disciplina sull’intelligenza artificiale: L’Agid è individuata come autorità di notifica ex art. 4, e in qualità di autorità nazionali di vigilanza del mercato, l’ACN, la Banca d’Italia, la Consob, l’IVASS e il Garante Privacy.
Di particolare interesse è il ruolo assunto dalle regulatory sandboxes ex art. 26 secondo le previsioni dell’art. 57 AI ACT: più nello specifico, l’art. 26 istituisce lo Spazio di sperimentazione italiano per l’AI, stabilendo che l’Agid e ACN gestiscono in forma coordinata la sandbox nazionale che l’art. 57 impone.
La portata di questa riforma si estende agli operatori economici: ciò significa confrontarsi con un sistema nuovo nel quale gli obblighi non dipendono soltanto dalla tecnologia adottata, ma dall’uso che se ne fa, dalla funzione svolta, dal livello di rischio e dal contesto nel quale il sistema viene utilizzato. La conformità all’AI Act, infatti, non si esaurisce nella scelta di un software tecnicamente affidabile. Assume importanza l’intero ciclo di impiego del sistema: dalla selezione del fornitore all’integrazione del sistema AI nei processi aziendali, dalla definizione delle responsabilità interne al modus operandi sulla gestione dei rischi e della documentazione.
Il decreto, al Capo III, dedica poi molta attenzione alla formazione, prendendo in considerazione l’intelligenza artificiale per i percorsi formativi, le professioni, il lavoro, la sanità e la pubblica amministrazione. È facile comprendere come l’alfabetizzazione non costituisca un elemento accessorio, ma una componente essenziale di un utilizzo consapevole della tecnologia che riprende quanto già stabilito e comprovato a livello sovranazionale all’art. 4 dell’AI ACT, che richiede infatti a fornitori e utilizzatori professionali di adottare misure volte a promuovere un livello adeguato di alfabetizzazione in materia di IA per il personale e per le altre persone che operano sui sistemi per loro conto, che sia proporzionale alle conoscenze e all’esperienza di chi deve essere formato. Il decreto, come l’art. 4 AI ACT, non impone un livello minimo di competenza, ma stabilisce di impostare la preparazione sulle attività concretamente svolte.
Dalla conformità normativa alla governance dell’IA: le sfide per le organizzazioni
Considerati congiuntamente, i due decreti delineano due dimensioni complementari della normativa sull’intelligenza artificiale. Il D.Lgs. 160/2026 si concentra sull’impiego dei sistemi nelle attività di polizia e sui profili penali e civili connessi agli utilizzi illeciti; il D.Lgs. 179/2026 interviene sui poteri delle autorità nazionali e sulle condizioni di utilizzo dell’IA in ambiti quali la formazione, il lavoro e le professioni.
Ciò che ne emerge è un sistema nel quale la disciplina applicabile deve essere individuata sulla base della finalità d’uso, dei soggetti coinvolti e dei rischi associati. Questo significa che non tutte le applicazioni sono soggette ai medesimi obblighi e non ogni utilizzo aziendale richiede le stesse misure di controllo: la valutazione deve essere condotta ogni volta in relazione al caso concreto, distinguendo tra le diverse prescrizioni direttamente applicabili dell’AI Act, le disposizioni nazionali di attuazione dello stesso Regolamento europeo e gli ulteriori obblighi eventualmente previsti dalla normativa settoriale. Per le aziende questo si traduce in condizioni, obblighi, e responsabilità di chi si trova al vertice. Nella pratica questo significa creare un percorso organizzato per arrivare a una governance definita, mappando i rischi, identificando i ruoli, perseguire la formazione e creare procedure documentali esigibili a richiesta.
Non bisogna dimenticare che un’adeguata governance è fatta di una compliance integrata, e questo significa che un attento e regolato uso delle nuove tecnologie deve andare di pari passo con la conformità privacy sulla protezione dei dati: questo vuol dire che la conformità delle discipline non dovrebbe essere affrontata come un controllo da eseguire soltanto dopo l’introduzione della tecnologia, ma come un criterio da incorporare fin dalla fase di progettazione delle misure aziendali
In questo scenario, la qualità della governance aziendale non si misura soltanto dalla disponibilità e dalla selezione di strumenti tecnologicamente avanzati, ma anche dalla capacità della stessa di saperne comprendere i limiti, documentarne gli utilizzi e assumersi le responsabilità che ne derivano da eventuali violazioni.
Dott.ssa Priscilla Pellini – I&P Partners Srl Sede di Milano