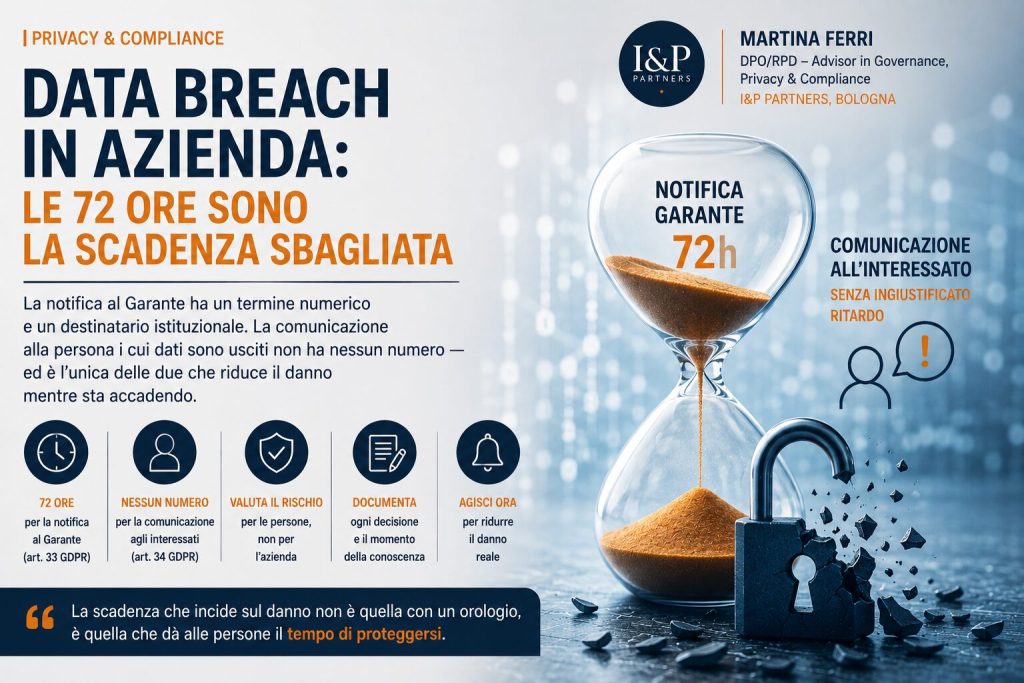
La notifica al Garante ha un termine numerico e un destinatario istituzionale. La comunicazione alla persona i cui dati sono usciti non ha nessun numero — ed è l’unica delle due che riduce il danno mentre sta accadendo.
Martina Ferri | DPO/RPD — Advisor in Governance, Privacy & Compliance | I&P Partners, Bologna
Risposta diretta
Il termine di 72 ore dell’art. 33 del Regolamento (UE) 2016/679 riguarda la notifica all’autorità di controllo. La comunicazione agli interessati prevista dall’art. 34 non ha un termine numerico: è dovuta senza ingiustificato ritardo quando il rischio è elevato. Nella prassi aziendale è la scadenza che si sposta più facilmente, ed è l’unica che incide sul danno reale.
In sintesi
Le due scadenze non sono la stessa cosa. Verso l’autorità: 72 ore dalla conoscenza. Verso l’interessato: nessun numero, ma un obbligo che si misura sull’utilità.
Il momento della conoscenza è la decisione meno documentata di tutto l’incidente — e quella che qualifica ogni ritardo successivo.
Fatti incompleti non giustificano l’attesa: l’art. 33, par. 4 prevede espressamente l’informazione in fasi successive.
La valutazione del rischio elevato la fa chi paga il costo reputazionale della comunicazione. È un conflitto strutturale che si governa solo documentando la decisione e il parere del DPO, anche quando divergono.
Test di utilità della comunicazione: consente alla persona di fare qualcosa nell’ora successiva? Se no, è un comunicato, non l’adempimento dell’art. 34.
Quando scattano davvero le 72 ore?
L’art. 33, par. 1 fissa il termine a partire dal momento in cui il titolare viene a conoscenza della violazione. Non dalla conclusione dell’analisi forense, non dalla riunione del comitato di crisi, non dalla relazione del fornitore. Dalla conoscenza.
Nella maggior parte delle aziende private quel momento non è mai stato definito in anticipo. L’anomalia la vede un sistemista alle 23, o un provider esterno che apre un ticket, o un dipendente che riceve una risposta strana da un cliente. Fra quel segnale e la persona che ha l’autorità di dichiarare «questa è una violazione di dati personali» passano ore, spesso giorni, e nessuno registra quando è passato che cosa. Il risultato è che il momento della conoscenza viene ricostruito dopo — e viene ricostruito nella direzione più comoda.
È l’unico dato dell’intero incidente che non si può più costruire a posteriori con credibilità: o esiste un artefatto datato che lo attesta, o esiste soltanto una versione dei fatti.
La scelta organizzativa da fare prima, e che costa mezza pagina di procedura: chi è autorizzato a dichiarare la conoscenza, su quale soglia di segnale, con quale registrazione (ticket, e-mail, voce nel registro delle violazioni con ora). Definirla in anticipo protegge l’azienda anche nel caso opposto a quello temuto: consente di dimostrare che un segnale ambiguo di lunedì non era ancora una violazione conosciuta, e che il termine è decorso da mercoledì.
Un punto che continua a bloccare le organizzazioni: l’idea che non si possa notificare finché non si sa tutto. L’art. 33, par. 4 dice l’opposto — quando le informazioni non sono disponibili contestualmente, possono essere fornite in fasi successive. E il par. 1 chiede, per la notifica oltre il termine, di indicarne i motivi. Attendere il quadro completo non è prudenza: è un ritardo che va motivato.
Le attività delle prime ore vanno in parallelo, non in fila
L’errore ricorrente nelle aziende private non è la lentezza. È la sequenzializzazione: si mette tutto in coda dietro l’accertamento tecnico, e quando l’accertamento arriva la finestra utile per le persone è chiusa. Le linee di lavoro sono cinque e corrono insieme:
- Contenimento. Isolare, revocare credenziali, interrompere l’esfiltrazione. Non richiede nessuna qualificazione giuridica per partire.
- Accertamento dei fatti. Che dati, di quante persone, per quale finestra temporale, con quale grado di certezza. Qui la parola che serve al DPO è «stimato», non «definitivo»: l’art. 33, par. 3 chiede il numero approssimativo di interessati e di registrazioni.
- Valutazione del rischio per gli interessati. Non per l’azienda. Riguarda le conseguenze sulle persone: furto d’identità, frode, discriminazione, danno reputazionale, perdita di riservatezza su dati che nessuno dovrebbe conoscere.
- Notifica all’autorità di controllo, se il rischio non è improbabile, con i contenuti dell’art. 33, par. 3.
- Comunicazione agli interessati, se il rischio è elevato, con i contenuti e il registro linguistico dell’art. 34, par. 2.
A queste si aggiunge la sesta, che non ha urgenza ma ha memoria: la registrazione nel registro delle violazioni prevista dall’art. 33, par. 5 — che riguarda tutte le violazioni, comprese quelle non notificate, con le circostanze, gli effetti e i provvedimenti adottati. Nella pratica aziendale il registro contiene quasi solo gli incidenti notificati. Manca esattamente ciò che serve: la traccia dei casi in cui si è deciso di non notificare, e il perché.
Cosa deve contenere la comunicazione agli interessati per essere utile?
L’art. 34, par. 2 chiede un linguaggio semplice e chiaro, la descrizione della natura della violazione e almeno tre elementi ripresi dall’art. 33, par. 3: il punto di contatto — tipicamente il DPO — presso cui ottenere informazioni, le probabili conseguenze e le misure adottate o proposte.
La quasi totalità delle comunicazioni che circolano soddisfa formalmente questi requisiti e non serve a niente. Il motivo è che vengono scritte per reggere a un eventuale contenzioso, non per essere usate. «Abbiamo rilevato un accesso non autorizzato ad alcuni sistemi. Abbiamo adottato tutte le misure necessarie e informato le autorità competenti.» Chi la riceve non sa se deve cambiare una password, quale, se il suo IBAN è in giro, se le prossime telefonate a nome dell’azienda saranno false.
Il criterio operativo è uno e si verifica in dieci secondi: la persona che legge può fare qualcosa nell’ora successiva? Se il messaggio non contiene l’azione — cambia questa credenziale, blocca questo strumento, diffida di comunicazioni che citano questi tuoi dati specifici — non sta assolvendo la funzione dell’art. 34. Sta occupandone il posto.
Questa lettura ha un punto debole, e va detto: portata all’estremo trasformerebbe ogni incidente in un avviso, e la comunicazione inflazionata smette di essere letta — con un danno che ricade sulle persone che si voleva proteggere. Regge comunque, perché il criterio non è la frequenza ma l’azionabilità: se non c’è niente che la persona possa fare, quasi sempre non c’è nemmeno il rischio elevato che rende la comunicazione dovuta.
Quando l’azienda può evitare la comunicazione agli interessati?
L’art. 34, par. 3 prevede tre casi: misure di protezione adeguate applicate ai dati coinvolti — in particolare misure che li rendano incomprensibili a chi non è autorizzato, come la cifratura; misure successive che scongiurano il sopravvenire del rischio elevato; sforzo sproporzionato, che però non libera dall’obbligo ma lo converte in una comunicazione pubblica o in una misura di efficacia analoga.
Il primo caso è quello di cui si abusa. «I dati erano cifrati» viene affermato in sede di valutazione senza rispondere alle due domande che lo rendono vero o falso: dove stavano le chiavi, e se il perimetro compromesso comprendeva anche quelle. Un database cifrato a riposo, sottratto insieme al sistema che detiene la chiave, non è protetto — è cifrato sulla carta. La stessa esenzione, invocata correttamente e documentata, è invece uno degli argomenti più solidi che un’azienda possa portare.
Va poi tenuto presente un elemento che sposta la natura della decisione: l’art. 34, par. 4 consente all’autorità di controllo di esigere la comunicazione quando il titolare non vi ha provveduto. La scelta di non comunicare non chiude la questione. Resta sindacabile, e viene riesaminata sui documenti che l’azienda ha prodotto nel momento in cui l’ha presa — non su quelli che scriverà dopo.
Chi decide che il rischio non è elevato?
Qui sta lo snodo che nessuno mette per iscritto. La valutazione sul rischio elevato — cioè la decisione se migliaia di persone verranno informate o no — la compie lo stesso soggetto che sostiene il costo reputazionale, commerciale e contrattuale della comunicazione. Non è un sospetto di malafede: è una condizione strutturale, e opera anche su decisori onesti, in una stanza in cui alle due di notte tutti hanno lo stesso interesse.
Il correttivo non è normativo, è procedurale, e sta in tre righe da fissare prima dell’incidente. La decisione ha un firmatario nominato, non un consenso di riunione. Il parere del DPO è messo agli atti, e ci resta anche quando diverge — anzi soprattutto allora, perché il valore di quel parere sta interamente nella sua tracciabilità. La motivazione risponde a una domanda sola: quali conseguenze concrete abbiamo escluso per queste persone, e sulla base di quali fatti accertati a quell’ora.
Un’azienda che ha deciso di non comunicare e ha documentato così la decisione è in una posizione difendibile anche se la valutazione si rivelasse poi discutibile. Un’azienda che non ha comunicato senza lasciare traccia del ragionamento non ha compiuto una valutazione: ha omesso un adempimento e lo scoprirà quando qualcuno chiederà il fascicolo.
E se la violazione arriva dal fornitore?
È lo scenario più frequente nelle imprese private, perché i dati stanno nel gestionale, nel cloud, nel provider di payroll, nella piattaforma di e-commerce. L’art. 33, par. 2 obbliga il responsabile del trattamento a informare il titolare senza ingiustificato ritardo — formula che, riportata identica nel contratto, non produce nulla di azionabile.
Le clausole che invece funzionano sono tre e sono verificabili in fase di negoziazione:
- una finestra espressa in ore dal rilevamento dell’anomalia, non dalla sua qualificazione giuridica: il fornitore non deve decidere se è una violazione, deve dirlo;
- l’obbligo di fornire gli elementi che servono al titolare per la propria valutazione — categorie di dati, volumi stimati, finestra temporale, sistemi coinvolti — e non solo la notizia dell’incidente;
- il divieto di comunicare autonomamente agli interessati del titolare, e l’obbligo di coordinare qualsiasi comunicazione pubblica.
Sul terzo punto vale un avvertimento pratico: quando lo stesso fornitore è stato violato per decine di clienti, la sua comunicazione di massa arriva prima della vostra e detta il quadro dei fatti. Chi non ha regolato questo aspetto scopre l’incidente insieme ai propri clienti.
L’obiezione: comunicare presto genera allarme inutile
È la posizione più solida contro la tesi di questo articolo, ed è sostenuta da professionisti competenti. Comunicare su fatti non consolidati significa dare istruzioni che potrebbero rivelarsi sbagliate, allarmare persone che non erano coinvolte, generare un volume di richieste che l’organizzazione non è in grado di gestire proprio nelle ore in cui deve contenere l’incidente. E in alcuni casi la comunicazione anticipata è oggettivamente dannosa: se l’intrusione è in corso, dirlo pubblicamente informa anche chi sta dentro.
Va riconosciuto per intero. Ma la risposta non è ritardare la comunicazione: è articolarla. La stessa logica delle fasi successive che l’art. 33, par. 4 riconosce per l’autorità funziona verso le persone — un primo messaggio con ciò che si sa, ciò che non si sa ancora, e l’unica azione che ha senso compiere subito; poi l’aggiornamento. È più faticoso di un comunicato unico e definitivo, e regge molto meglio.
Quanto al caso dell’intrusione ancora attiva: il differimento è legittimo e talvolta doveroso. Proprio per questo va trattato come una decisione — con l’ora, il motivo e chi l’ha assunta — e non come un silenzio che si prolunga da sé finché qualcuno non se ne ricorda.
Conclusione
Il giorno in cui l’autorità chiede il fascicolo dell’incidente, la prima domanda non è se avete notificato entro le 72 ore. È su quali fatti avete stabilito il livello di rischio per le persone, a che ora li conoscevate, chi ha firmato la decisione e che cosa ne pensava il DPO. Un incidente gestito bene lascia quelle pagine. Un incidente superato non le lascia, e la differenza diventa visibile solo dopo.
La verifica non richiede di aspettare la prossima violazione. Prendere l’ultima registrata e cercare tre elementi: l’ora della conoscenza e chi l’ha dichiarata; la motivazione scritta della decisione sul rischio elevato; il testo effettivamente inviato agli interessati. Se manca uno dei tre oggi, mancherà anche la prossima volta — e la prossima volta ci sarà qualcuno a chiederlo.
Dott.ssa Martina Ferri — DPO/RPD, Advisor in Governance, Privacy & Compliance
I&P Partners S.r.l. — Milano | ivano.pecis@partnerprivacy.it
© I&P Partners — Riproduzione consentita con citazione della fonte