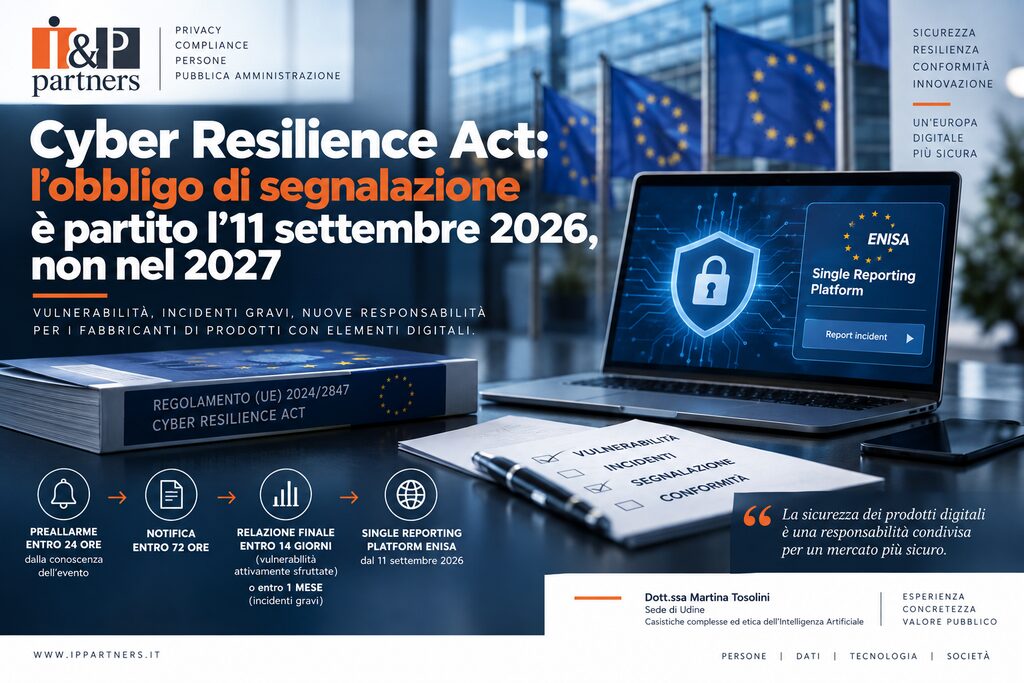
Cyber Resilience Act: l’obbligo di segnalazione è partito l’11 settembre 2026, non nel 2027
Risposta diretta
Dall’11 settembre 2026 si applica l’art. 14 del Regolamento (UE) 2024/2847 (Cyber Resilience Act): i fabbricanti di prodotti con elementi digitali devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi con impatto sulla sicurezza del prodotto, attraverso la Single Reporting Platform di ENISA, con un preallarme entro 24 ore dalla conoscenza dell’evento.
- Il CRA sarà pienamente applicabile dall’11 dicembre 2027, ma gli obblighi di segnalazione sono già operativi; l’11 giugno 2026 era entrato in applicazione il capo sugli organismi di valutazione della conformità.
- Sequenza a cascata: preallarme entro 24 ore, notifica entro 72 ore, relazione finale entro 14 giorni per le vulnerabilità attivamente sfruttate — a partire dalla disponibilità di una misura correttiva — o entro un mese per gli incidenti gravi.
- Canale unico: la Single Reporting Platform istituita ai sensi dell’art. 16 e gestita da ENISA, attiva dall’11 settembre 2026.
- L’obbligo non copre ogni vulnerabilità nota, ma solo quelle di cui risulti lo sfruttamento attivo, e gli incidenti gravi.
- Rientrano i prodotti già immessi sul mercato prima della piena applicazione, e l’obbligo sopravvive alla fine del periodo di supporto.
Chi deve segnalare, e che cosa fa scattare l’orologio
L’obbligo grava sul fabbricante di prodotti con elementi digitali — hardware e software connessi a un dispositivo o a una rete — e riguarda due eventi distinti: la vulnerabilità attivamente sfruttata contenuta nel prodotto, e l’incidente grave che incide sulla sicurezza del prodotto.
La distinzione è la parte più fraintesa. Una falla individuata in un test interno o ricevuta da un ricercatore, senza evidenze di sfruttamento, non fa scattare nulla. Servono elementi che indichino l’uso effettivo da parte di un attore malevolo. È un obbligo che nasce dalla conoscenza dell’evento, non un dovere di monitoraggio sistematico — con un corollario scomodo: chi non ha alcun processo di rilevazione non si trova in una posizione migliore, si trova in una posizione più difficile da spiegare.
Il chiarimento sulla decorrenza va segnalato perché ha evitato un problema retroattivo serio: secondo la guidance finale della Commissione non è richiesto di notificare a posteriori sfruttamenti attivi già noti al fabbricante prima dell’11 settembre 2026.
Chi decide che l’azienda “è venuta a conoscenza”?
È la domanda che in questi mesi nessuno sta ponendo, ed è quella che determina se i termini si rispettano o no.
Le 24 ore non decorrono da una decisione: decorrono da un fatto. Ma il fatto — la conoscenza — si realizza in un punto preciso dell’organizzazione, di solito lontano dalla direzione: un tecnico del supporto che nota un pattern in un ticket, un analista che correla due segnalazioni, un partner che comunica un’anomalia. Da quel momento l’orologio cammina, indipendentemente dal fatto che qualcuno lo abbia fatto partire.
La conseguenza operativa è che serve una regola scritta su chi qualifica un evento come sfruttamento attivo e chi autorizza la trasmissione, con un sostituto e una reperibilità. Non per formalismo: perché il preallarme di 24 ore non sopravvive a un comitato che si riunisce il martedì. Le organizzazioni che sbaglieranno i termini non saranno quelle che ignorano l’obbligo — saranno quelle che l’hanno assegnato a una funzione senza dirle entro quando.
Come funziona la Single Reporting Platform di ENISA?
È il canale unico previsto dall’art. 16, sviluppato e gestito da ENISA, operativo dall’11 settembre 2026 e in prima fase dedicato alle notifiche dell’art. 14. Il fabbricante effettua una sola comunicazione, selezionando il CSIRT designato come coordinatore nello Stato membro in cui vengono prevalentemente assunte le decisioni sulla sicurezza dei prodotti; la piattaforma rende poi l’informazione disponibile alle altre autorità interessate.
Due dettagli operativi che conviene avere per iscritto nella procedura interna. Se la piattaforma è temporaneamente indisponibile, la notifica va presentata attraverso di essa una volta ripristinata. Se la situazione richiede una comunicazione immediata, si può contattare direttamente il CSIRT competente, senza che ciò sostituisca la successiva trasmissione sulla piattaforma. La seconda ipotesi è quella che in emergenza qualcuno userà pensando di aver chiuso l’adempimento.
Che cosa cambia per chi i prodotti li compra e non li fabbrica
Va detto senza ambiguità: il CRA non attribuisce all’utilizzatore alcun diritto a essere informato. L’art. 14 costruisce un flusso che va dal fabbricante alle autorità, e il cliente finale non compare fra i destinatari. Quello che segue non è applicazione di una norma — è una costruzione contrattuale che colma una lacuna del regolamento, e presentarla diversamente sarebbe scorretto.
La lacuna però è concreta. Se un fornitore accerta che una vulnerabilità del suo prodotto è attivamente sfruttata, quel prodotto è verosimilmente in esercizio anche presso di voi, e il vostro obbligo di notifica — sotto il GDPR e, dove applicabile, sotto il d.lgs. 138/2024 — decorre dalla vostra conoscenza. Una conoscenza che, senza previsione contrattuale, può arrivare quando l’avviso è pubblico, cioè quando lo è anche per chi attacca.
La clausola da proporre ai rinnovi è breve: obbligo del fornitore di informare il cliente contestualmente alla segnalazione alle autorità, con indicazione delle versioni interessate e delle misure di mitigazione disponibili. Un fornitore di grandi dimensioni la rifiuterà quasi sempre su contratto standard, e un Comune o una PMI non hanno la leva per imporla. Il valore di chiederla comunque è reale ma modesto, e va presentato per quello che è: il rifiuto documentato entra nella valutazione del rischio di fornitura ed è il tipo di evidenza che le FAQ dell’ACN sulla catena di approvvigionamento chiedono di produrre. Chi non l’ha mai chiesto non ha né la clausola né la prova di averci provato.
Per chi acquista, la misura che produce più effetto a parità di sforzo è un’altra e non passa dal contratto: sapere quali versioni di quali prodotti sono in esercizio, e dove. Senza quell’inventario, nessun avviso — contrattuale, pubblico o istituzionale — è azionabile.
Che cosa deve avere pronto un fabbricante
Tre cose, e nessuna si improvvisa in 24 ore. Un processo di divulgazione coordinata delle vulnerabilità con un punto di contatto pubblico, perché la segnalazione arriva spesso dall’esterno. Un inventario delle versioni distribuite e dei clienti interessati, senza il quale la notifica delle 72 ore non è materialmente compilabile. Una catena decisionale con nome, sostituto e reperibilità, per le ragioni dette sopra.
Va tenuto presente un ultimo elemento di perimetro: gli obblighi riguardano anche i prodotti immessi sul mercato prima della piena applicazione del regolamento e continuano ad applicarsi dopo la fine del periodo di supporto. Il perimetro non è ciò che si produrrà nel 2027. È ciò che è già installato presso i clienti, comprese le versioni che l’azienda considera chiuse.
Il punto che resta
L’11 settembre ha spostato il CRA dalla categoria dei programmi di adeguamento a quella delle scadenze con un orologio. Chi ha costruito il piano sul dicembre 2027 ha usato la data sbagliata, e se ne accorgerà nel momento in cui l’orologio è già partito — cioè quando il tempo per organizzarsi è esattamente quello che manca.
Dott.ssa Martina Tosolini – Sede di Udine
Casistiche complesse ed etica dell’Intelligenza Artificiale