Ivano Pecis | DPO/RPD — Advisor in Governance, Privacy & Compliance | UNI CEI EN 17740:2024, CIPP/E, CDPSE (ISACA) | I&P Partners, Milano
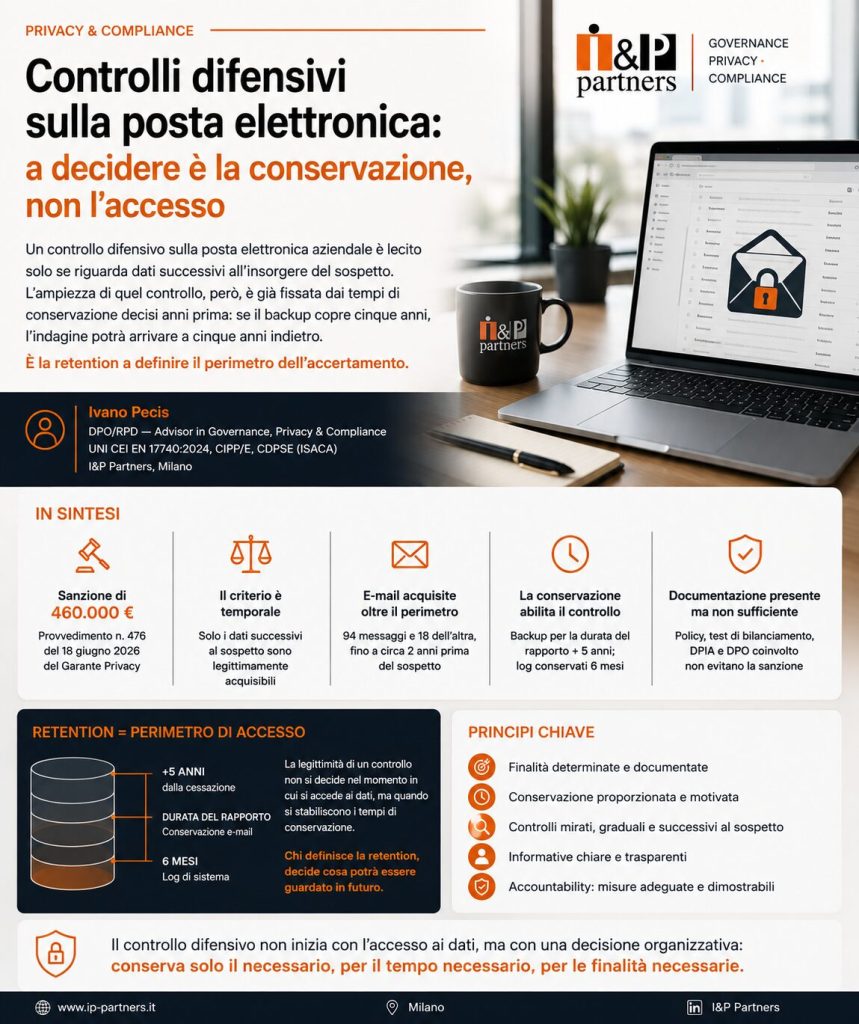
Un controllo difensivo sulla posta elettronica aziendale è lecito solo se riguarda dati successivi all’insorgere del sospetto. L’ampiezza di quel controllo, però, è già fissata dai tempi di conservazione decisi anni prima: se il backup copre cinque anni, l’indagine potrà arrivare a cinque anni indietro. È la retention a definire il perimetro dell’accertamento.
IN SINTESI
— Con il provvedimento n. 476 del 18 giugno 2026 (doc. web n. 10272529), reso noto con la newsletter del 29 luglio 2026, il Garante per la protezione dei dati personali ha dichiarato illecito il trattamento della posta elettronica aziendale effettuato da Piaggio & C. S.p.A. e ha irrogato una sanzione di 460.000 euro.
— L’Autorità non si pronuncia sulla teoria dei controlli difensivi: applica il criterio temporale già posto dalla Corte di cassazione e verifica i fatti.
— L’acquisizione ha riguardato 94 messaggi di un reclamante e 18 dell’altra, risalenti fino a circa due anni prima dell’insorgere del sospetto.
— L’elemento abilitante è la conservazione: backup della posta per l’intera durata del rapporto più cinque anni dalla cessazione, log per sei mesi.
— Policy, test di bilanciamento, valutazione d’impatto e coinvolgimento del DPO erano presenti. Non hanno evitato la sanzione.
Cosa ha stabilito il Garante nel caso Piaggio?
Il Garante ha dichiarato illecito il trattamento dei dati contenuti nella posta elettronica aziendale di due ex dipendenti, ha vietato ogni ulteriore accesso al contenuto dei dati raccolti e conservati sui sistemi aziendali e ha irrogato una sanzione di 460.000 euro. Le violazioni accertate riguardano gli articoli 5, paragrafo 1, lettere a), b), c) ed e), 6, 12, 13, 17 e 88 del Regolamento (UE) 2016/679 — GDPR — e l’articolo 114 del Codice in materia di protezione dei dati personali.
Il caso nasce da reclami presentati nel 2023. La società, a fronte di segnalazioni interne, aveva disposto controlli difensivi in senso stretto sugli account di posta dei due lavoratori, poi licenziati per giusta causa. L’estrazione era stata affidata a un responsabile del trattamento designato ai sensi dell’articolo 28, circoscritta a filtri e parole chiave e preceduta da un test di bilanciamento.
Quando un controllo difensivo sulla posta elettronica è lecito?
Il controllo difensivo è ammesso quando riguarda dati acquisiti dopo l’insorgere di un fondato sospetto di illecito. È il criterio che la Corte di cassazione ha fissato in più pronunce (tra cui Cass. n. 25732/2021, n. 34092/2021, n. 18168/2023 e n. 32283/2025) e che il Garante richiama espressamente. I dati anteriori al sospetto restano fuori dal perimetro, anche quando sono tecnicamente disponibili.
Qui sta il punto che vale isolare. L’Autorità dichiara di non poter prendere posizione sulla teoria dei controlli difensivi, che è di creazione giurisprudenziale. Non la discute: la assume e verifica i fatti. Il sospetto matura a fine novembre 2022; le e-mail estratte partono da aprile 2020 per un reclamante e da novembre 2020 per l’altra. Il controllo guarda indietro di circa due anni. Il criterio della Cassazione, applicato a quei fatti, non è soddisfatto.
Perché è la conservazione a decidere l’ampiezza del controllo?
Perché un controllo può estendersi solo fin dove arriva l’archivio. Il provvedimento lo scrive in motivazione: l’attività di controllo è stata resa possibile in virtù della sistematica raccolta e conservazione della posta elettronica dei dipendenti. Backup per l’intera durata del rapporto più cinque anni dopo la cessazione. Log conservati per sei mesi.
Tradotto in termini organizzativi: la legittimità del controllo del novembre 2022 era già stata compromessa anni prima, quando qualcuno ha fissato quei termini di conservazione senza documentarne le finalità. Nel momento dell’accesso la decisione era già presa. Chi definisce la retention definisce, di fatto, che cosa il datore di lavoro potrà guardare fra due anni.
È una lettura che riorganizza le priorità di una revisione documentale. La procedura di controllo difensivo — chi autorizza, con quali filtri, con quale gradualità — governa le modalità dell’accesso. L’estensione dell’accesso la governa un altro documento, che di solito nessuno rilegge: il piano di conservazione.
Per quanto tempo si possono conservare e-mail e log della posta aziendale?
Non esiste un termine fisso. Il titolare deve individuare un periodo congruo rispetto a finalità determinate e saperlo motivare. Nel caso in esame il Garante ha considerato eccessiva la conservazione della posta per l’intera durata del rapporto più cinque anni dopo la cessazione, e quella dei log per sei mesi.
Nel corso del procedimento la società ha ridotto la conservazione della posta a tre mesi dalla cessazione del rapporto e quella dei log a ventuno giorni, quest’ultima in adeguamento al documento di indirizzo del Garante sui metadati della posta elettronica nel contesto lavorativo (provv. n. 364 del 6 giugno 2024, doc. web n. 10026277). L’Autorità ne ha preso atto con favore, valorizzando la cooperazione tra le circostanze attenuanti. Non ha però sanato il trattamento pregresso.
Il Garante aggiunge un vincolo che nella pratica pesa quanto il termine: la conservazione della posta deve essere accompagnata da misure tecniche e organizzative che impediscano l’accesso all’archivio a soggetti diversi dall’intestatario, salvo sua esplicita richiesta. Un archivio lungo ma inaccessibile e un archivio lungo e consultabile dall’azienda sono due trattamenti diversi.
Che cosa deve contenere l’informativa sui tempi di conservazione?
Deve contenere le finalità, non solo i termini. La violazione degli articoli 5, paragrafo 1, lettera a) e 13 del GDPR è stata contestata proprio perché i documenti informativi indicavano le operazioni di trattamento senza esplicitare per quali finalità la posta e i relativi log venissero conservati. Anche il regolamento interno prodotto in corso di procedimento, pur indicando i periodi, restava carente su questo punto.
È un difetto ricorrente e facile da correggere: nella maggior parte delle policy aziendali il termine c’è, la ragione del termine no. Va aggiunto che, secondo le linee guida sulla trasparenza del Gruppo di lavoro Articolo 29, il periodo va indicato in modo che l’interessato possa determinare quanto durerà nella propria situazione specifica, con termini differenziati per categorie di dati e finalità.
La clausola “nessuna aspettativa di confidenzialità” regge?
No. Il Garante ha censurato espressamente la previsione, contenuta nella policy aziendale, che escludeva in radice ogni aspettativa di confidenzialità degli utenti su comunicazioni, messaggi e file transitati sugli strumenti ICT. Il contenuto dei messaggi e i dati esteriori delle comunicazioni sono forme di corrispondenza assistite da garanzie costituzionali (articoli 2 e 15 della Costituzione), e la Corte europea dei diritti dell’uomo riconosce che la tutela della vita privata si estende al contesto lavorativo.
Sullo sfondo resta la divergenza più rilevante: la società qualificava la posta elettronica come strumento utilizzato per rendere la prestazione, quindi sottratto alle garanzie procedurali dell’articolo 4, comma 1, della legge n. 300/1970. Il Garante ribadisce il proprio orientamento contrario — i sistemi che consentono raccolta, conservazione ed elaborazione dei dati d’uso della posta non sono indispensabili a rendere la prestazione — e per questa via fa rientrare il trattamento nell’articolo 114 del Codice, richiamato dall’articolo 88 del GDPR. Chi costruisce una policy sulla qualificazione opposta costruisce su un presupposto che l’Autorità non condivide.
La richiesta di disattivare l’account vale come esercizio di un diritto?
Sì, anche se non cita il GDPR. Il Garante ha ritenuto che la richiesta di conferma della disattivazione di un account individualizzato rientri a pieno titolo tra i diritti degli articoli 15 e seguenti, perché equivale a chiedere la cessazione del trattamento sui propri dati personali. Le linee guida EDPB 1/2022 escludono che il titolare possa rifiutare il riscontro per mancata indicazione della base giuridica della richiesta.
C’è un passaggio operativo che merita attenzione. La società sosteneva che rispondere avrebbe compromesso la difesa in giudizio. Un’esigenza del genere è astrattamente rilevante: l’articolo 2-undecies del Codice consente di ritardare, limitare o escludere l’esercizio dei diritti quando ne derivi un pregiudizio effettivo e concreto all’esercizio di un diritto in sede giudiziaria. Ma va fatto con comunicazione motivata all’interessato, senza ritardo. Il silenzio non è una delle opzioni previste. La violazione, qui, non nasce dall’aver limitato il diritto: nasce dal non averlo detto.
Obiezione: l’azienda aveva DPIA, DPO e test di bilanciamento. Non basta?
È l’obiezione più seria, e va presa sul serio perché i presidi c’erano davvero. Prima dell’accesso erano stati definiti criteri e modalità di azione, era stato svolto un test di bilanciamento, era stata redatta una valutazione d’impatto, era stato consultato il DPO, l’estrazione era stata affidata a un responsabile designato e limitata a parole chiave. Su un’ipotetica checklist di conformità, l’organizzazione avrebbe superato quasi ogni voce.
Non è bastato perché quei presidi rispondono a una domanda sola: come si accede. Nessuno di essi risponde alla domanda da cui dipendeva l’esito: fin dove è lecito arrivare. Quella risposta era già scritta nel piano di conservazione, redatto anni prima da funzioni diverse, per ragioni diverse, senza che nessuno la rileggesse come una decisione sui limiti del futuro potere di controllo.
È la distinzione tra adempimento e governance nella sua forma più concreta. Un adempimento è un documento prodotto al momento giusto. La governance è la capacità di sapere quali decisioni prese altrove, e in altri tempi, vincolano quella che si sta prendendo adesso.
Come si verifica se la propria policy di posta elettronica regge
Tre verifiche, nell’ordine, su documenti che di norma esistono già.
— Aprire il piano di conservazione e leggere il termine previsto per la posta e per i log. Quel numero è l’ampiezza massima di qualunque controllo difensivo che l’organizzazione potrà svolgere. Se supera l’orizzonte in cui un sospetto può ragionevolmente maturare ed essere accertato, l’eccedenza non è un margine di sicurezza: è esposizione.
— Verificare che accanto a ciascun termine ci sia una finalità scritta, e che la stessa finalità compaia nell’informativa consegnata ai lavoratori. Il termine senza finalità è il difetto contestato nel provvedimento.
— Cercare nella policy ogni formula che escluda l’aspettativa di confidenzialità sugli strumenti aziendali, e rimuoverla. Non è una clausola inefficace: è una clausola che documenta un’impostazione ritenuta contraria alla disciplina.
La domanda che chiude la verifica è una sola, e ha una risposta oggettiva: se domani emergesse un sospetto fondato, quanto indietro potrebbe arrivare l’azienda con i dati che ha conservato — e chi ha deciso quel numero?
I&P Partners assiste titolari pubblici e privati nella revisione dei piani di conservazione e delle policy di utilizzo degli strumenti informatici, con verifica congiunta dei profili di protezione dei dati e di controllo a distanza.