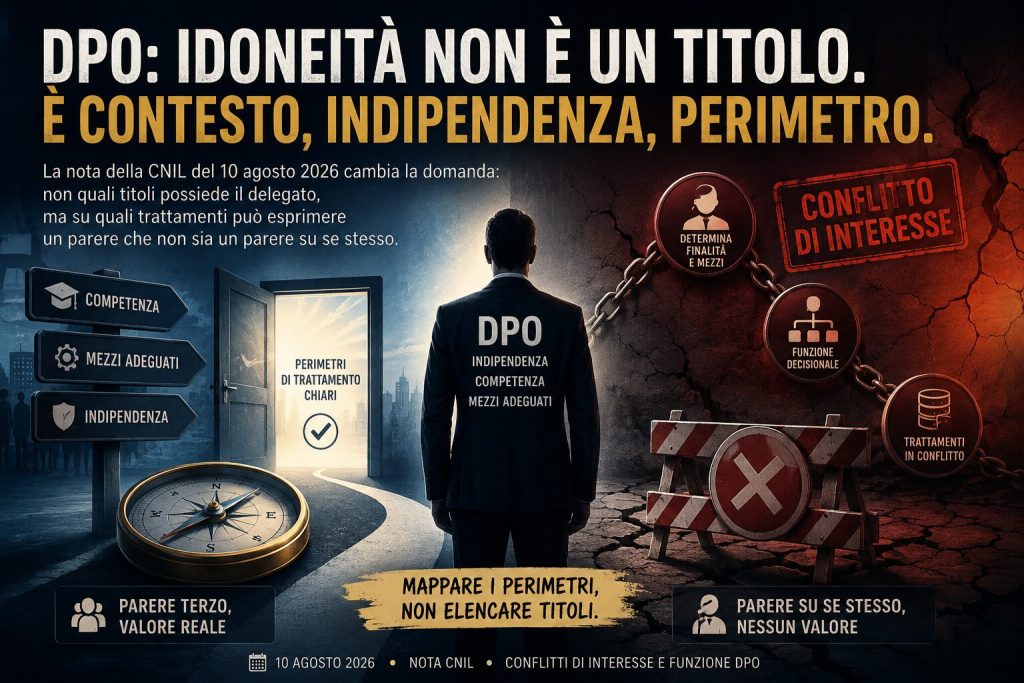
La nota della CNIL del 10 agosto 2026 sui conflitti di interesse sposta la domanda sulle competenze del delegato: non quali titoli possiede, ma su quali trattamenti può esprimere un parere che non sia un parere su se stesso.
Francesca Bortoluzzi | DPO/RPD — Advisor in Governance, Privacy & Compliance | I&P Partners, Udine
Agosto 2026
| Risposta diretta Le competenze del DPO non si valutano solo sul profilo della persona. Secondo la CNIL, l’idoneità del delegato dipende da tre condizioni congiunte — competenza specialistica, mezzi adeguati, indipendenza effettiva — e va verificata perimetro per perimetro: chi determina finalità e mezzi di un trattamento non può controllarlo, per quanto qualificato sia. |
In sintesi
- Il 10 agosto 2026 la CNIL ha pubblicato una scheda operativa su come identificare e gestire i conflitti di interesse legati alla funzione di DPO. Non elenca titoli: descrive poteri decisionali.
- La competenza è la prima delle tre condizioni di designazione indicate dall’autorità francese — competenze, mezzi, indipendenza — e non regge da sola: una competenza priva di mezzi o di indipendenza non produce una funzione DPO.
- La variabile che decide il conflitto non è il livello gerarchico, ma se la funzione terza porta il DPO a determinare finalità o mezzi di un trattamento.
- La CNIL ammette il deport: un DPO supplente sul solo perimetro in conflitto, senza vincolo di subordinazione con il DPO designato e senza notifica all’autorità.
- Conseguenza operativa: l’atto di designazione dovrebbe mappare perimetri di trattamento, non elencare certificazioni.
Che cosa ha pubblicato la CNIL sul DPO il 10 agosto 2026?
Una scheda operativa sui conflitti di interesse: come riconoscerli prima della designazione, come rimediare quando esistono già. Il documento non contiene un elenco di competenze richieste. Contiene qualcosa di più scomodo — la descrizione dei casi in cui una persona competente non può comunque svolgere la funzione.
È qui che il tema si sposta. La domanda ricorrente — quali titoli deve avere un DPO — presuppone che l’idoneità sia una proprietà della persona: la si acquisisce, la si certifica, la si porta con sé da un incarico all’altro. La CNIL la tratta come una proprietà della relazione tra la persona, l’organizzazione che la designa e il singolo trattamento. Lo stesso professionista può essere idoneo sull’intero perimetro di un ente e non esserlo su tre trattamenti.
Quali competenze deve avere un DPO?
Il Regolamento (UE) 2016/679 — GDPR fissa il criterio all’art. 37, par. 5: il delegato è designato in funzione delle qualità professionali, in particolare della conoscenza specialistica della normativa e delle prassi in materia di protezione dei dati, e della capacità di assolvere i compiti dell’art. 39. È una formula aperta, e la sua apertura ha prodotto vent’anni di dibattito sui titoli.
La CNIL la chiude in modo più operativo. Nella pagina dedicata alla designazione, aggiornata al 3 aprile 2026, l’autorità indica tre condizioni da verificare prima di procedere:
- Competenze richieste: expertise giuridica e tecnica in materia di protezione dei dati, unita alla conoscenza del settore di attività, dell’organizzazione interna, dei trattamenti effettivi, dei sistemi informativi e delle esigenze di sicurezza. Il livello di expertise esigibile varia con la sensibilità, la complessità e il volume dei dati trattati; può essere costruito con un piano di formazione calibrato sul profilo.
- Mezzi sufficienti: coinvolgimento in tutte le questioni che riguardano la protezione dei dati, tempo adeguato, risorse materiali e umane, accesso alle informazioni utili, possibilità di mantenere aggiornate le conoscenze specialistiche, reperibilità da parte degli interessati.
- Capacità di agire in indipendenza: assenza di conflitto di interessi in caso di cumulo con altre funzioni, riporto al vertice dell’organizzazione, assenza di sanzioni per l’esercizio delle proprie funzioni, assenza di istruzioni sul merito dei compiti.
Le tre condizioni si tengono insieme. Una competenza priva di mezzi produce un consulente non ascoltato; una competenza priva di indipendenza produce un’autorizzazione interna travestita da parere. In entrambi i casi la funzione DPO, giuridicamente, non c’è — anche se la designazione è stata comunicata e il curriculum è ineccepibile.
Un punto merita attenzione perché viene letto al contrario: il livello di expertise non è un assoluto. Varia con l’oggetto. Il delegato adeguato per un ente locale di piccole dimensioni non lo è automaticamente per un’azienda sanitaria che tratta dati genetici, e la differenza non si colma con un titolo in più: si colma con un piano di formazione documentato, oppure non si colma.
La certificazione delle competenze basta a dimostrare l’idoneità del DPO?
No, e l’autorità che ha costruito lo schema di certificazione più strutturato d’Europa è la prima a dirlo. La CNIL ha adottato due referenziali con le deliberazioni n. 2018-317 e n. 2018-318 del 20 settembre 2018: il primo fissa i criteri per l’accreditamento degli organismi certificatori, il secondo elenca le diciassette competenze e capacità richieste al candidato. La prova consiste in un questionario di almeno cento domande, di cui il trenta per cento in forma di casi pratici; si supera con almeno il settantacinque per cento di risposte esatte e almeno il cinquanta per cento in ciascun dominio. Il certificato dura tre anni.
La CNIL precisa però due cose che in Italia vengono spesso saltate. La certificazione non è obbligatoria per esercitare la funzione e non è un presupposto della designazione. E la CNIL non certifica: lo fanno organismi accreditati COFRAC secondo la norma EN ISO/IEC 17024, specificamente per il dispositivo DPO.
Lo strumento è serio. Un esame con casi pratici, soglie minime per dominio e scadenza triennale è un filtro reale, e chi lo ha superato ha dimostrato qualcosa di verificabile. Ma risponde a una domanda diversa da quella che l’autorità pone in sede di verifica. La certificazione attesta ciò che il candidato sa. Non attesta ciò che, in quella organizzazione, gli è consentito fare.
Quando il cumulo di funzioni crea un conflitto di interessi?
L’art. 38, par. 6, GDPR consente al DPO di svolgere altri compiti, a condizione che non diano adito a conflitto di interessi. La CNIL scioglie la condizione con una variabile sola: se la funzione terza porta il delegato — o i membri del suo team — a determinare finalità o mezzi di un trattamento, il conflitto c’è. Non si tratta di apparenza né di percezione: si tratta di potere decisionale.
Il livello gerarchico è un indizio, non il criterio. Le funzioni di direzione generale o di responsabile delle risorse umane sono ritenute di norma incompatibili, ma l’autorità avverte che lo stesso può valere per ruoli collocati più in basso, se portano a decidere finalità e mezzi. L’esempio scelto dalla CNIL è il responsabile della sicurezza informatica: determina la durata di conservazione dei log di connessione e di attività? propone le misure di sicurezza? decide sulle richieste di accesso ai dati dei collaboratori? Se le risposte sono affermative, quel professionista si troverebbe a controllare decisioni proprie.
Altre situazioni indicate come da esaminare: il DPO che, nelle funzioni terze, prende posizione su progetti che riguardano trattamenti — il caso del membro di un comitato etico o deontologico; il DPO che esercita un mandato sindacale o di rappresentanza del personale, e che in sede di voto può essere chiamato a pronunciarsi su misure di controllo dell’attività dei dipendenti.
Per il DPO esterno le domande cambiano oggetto. L’avvocato — o il professionista di uno studio legale — che ha già rappresentato l’organismo in un contenzioso in materia di protezione dei dati è in posizione da verificare. Così chi appartiene al personale o alla direzione di un soggetto con interessi contrari a quelli dell’ente designante: un responsabile del trattamento, un contitolare, una fonte o un destinatario dei dati. La stessa domanda vale per il DPO mutualizzato tra più organizzazioni.
L’elenco, avverte la CNIL, non è esaustivo, e la valutazione è caso per caso. Il punto procedurale conta quanto quello sostanziale: l’analisi va condotta prima della designazione, oppure prima di attribuire al delegato nuove funzioni. Non dopo, quando serve a giustificare una scelta già fatta.
Qui il tema tocca la prassi italiana in un punto sensibile. Il direttore generale nominato delegato lo riconoscono tutti. Sono le figure che vengono investite più di frequente della funzione nelle strutture di dimensioni contenute — responsabile dei sistemi informativi, responsabile della transizione digitale, responsabile qualità — a essere anche quelle che con maggiore probabilità determinano i mezzi di un trattamento. Il conflitto, in quei casi, non è eccezionale: è la configurazione ordinaria.
Che cos’è il DPO supplente e quando si può usare?
Quando il conflitto è accertato, l’organizzazione ha l’obbligo di farlo cessare. Le vie indicate sono tre: sostituire il DPO, togliergli le funzioni terze che generano il conflitto, oppure adottare altre misure di rimedio. È la terza che introduce l’elemento nuovo.
La CNIL ammette il deport: il delegato si astiene sul solo perimetro in conflitto, e su quel perimetro le funzioni di DPO sono esercitate da un’altra persona — il supplente. La misura non può essere formale. Una controfirma priva di effettivo potere decisionale non è un deport: è la stessa decisione con una firma in più.
Le condizioni poste dall’autorità sono verificabili una per una: documentare il rischio di conflitto che giustifica la procedura; documentare la ripartizione delle responsabilità tra delegato e supplente, in modo che nessun trattamento resti scoperto; assicurare a entrambi le garanzie degli articoli 37 e 39 GDPR, formazione inclusa; escludere qualsiasi rapporto di subordinazione tra il supplente e il DPO designato nell’esercizio delle funzioni su quel perimetro.
L’esempio dell’autorità chiarisce la portata dell’ultimo requisito: il DPO di una compagnia assicurativa che sia anche responsabile della lotta alle frodi determina finalità e mezzi dei relativi trattamenti e deve astenersi su quel perimetro. Un analista antifrode non può essere nominato supplente, perché dovrebbe controllare in autonomia decisioni prese dal proprio superiore gerarchico, in trattamenti nei quali lui stesso opera.
Un secondo scenario riguarda il DPO esterno persona giuridica designato sia dal titolare sia dal suo responsabile del trattamento: la misura di rimedio consiste nell’affidare l’esercizio effettivo delle funzioni a collaboratori distinti all’interno della stessa struttura, ciascuno vincolato da riservatezza o segreto professionale.
Il meccanismo ha un punto debole, e conviene dirlo prima che lo dica qualcun altro: il supplente non viene notificato all’autorità. Il punto di contatto resta il DPO designato, e all’ente spetta assicurare che il supplente sia informato quando l’autorità scrive su un trattamento coperto dal deport. Tutta la verificabilità esterna, quindi, sparisce. Un’organizzazione che documenti male il deport ottiene esattamente la copertura formale che la CNIL dice di non accettare, con in più la convinzione di aver risolto il problema. La costruzione regge lo stesso, perché sposta l’onere dove deve stare: sulla capacità dell’ente di ricostruire, a distanza di tempo, chi rispondeva di che cosa.
Un’autorità francese vincola un titolare italiano?
No, e l’obiezione va presa sul serio. La CNIL non ha competenza sui titolari stabiliti in Italia, le sue schede operative non sono linee guida del Comitato europeo per la protezione dei dati (EDPB), e il deport con supplente non trova nella prassi italiana un riconoscimento esplicito. Un titolare potrebbe sostenere, con argomenti, che il GDPR contempla un delegato designato e un punto di contatto unico, e che frammentare i perimetri indebolisce proprio quella funzione di raccordo.
La risposta è che il fondamento non è francese. È l’art. 38, par. 6, GDPR, comune a tutti gli Stati membri, ed è la lettura che ne ha dato la Corte di giustizia dell’Unione europea nella causa C-453/21 (X-FAB Dresden GmbH & Co. KG contro FC), richiamata dalla stessa CNIL tra i testi di riferimento. La scheda francese non crea una regola: propone un metodo per applicarne una già esistente. In un sistema di supervisione coordinata, la lettura operativa di un’autorità nazionale è un’anticipazione ragionevole di ciò che verrà chiesto altrove.
Resta un margine di rischio, e va gestito come tale. Chi adotta il deport in Italia lo fa senza la copertura di un orientamento nazionale esplicito, e la decisione va documentata per quello che è: una misura di rimedio scelta e motivata dal titolare, non una prassi consolidata. La differenza conta il giorno in cui qualcuno chiede perché quella scelta è stata fatta.
Che cosa cambia, concretamente, nell’atto di designazione
L’atto di designazione che circola nella maggior parte delle organizzazioni italiane elenca il nome, i riferimenti normativi, i compiti dell’art. 39 e, quando va bene, le certificazioni possedute. Descrive una persona. Quello che serve descrive una funzione, e per farlo deve contenere sei elementi:
- Le funzioni terze effettivamente svolte dal delegato — non quelle formalmente attribuite, che spesso non coincidono.
- Per ciascuna funzione terza, se comporta determinazione di finalità, di mezzi, di entrambe o di nessuna delle due.
- I perimetri di trattamento sui quali il delegato si astiene, individuati per trattamento e non per area organizzativa.
- La persona che esercita la funzione su quei perimetri, con verifica documentata dell’assenza di rapporto di subordinazione rispetto al designato.
- Il modo in cui la ripartizione è resa conoscibile all’interno e le richieste dell’autorità vengono instradate verso chi risponde davvero.
- L’evento che riapre la valutazione: attribuzione di nuove funzioni, riorganizzazione, avvio di un trattamento che incide sull’area già in conflitto.
Nessuno di questi elementi richiede un titolo aggiuntivo. Richiedono che qualcuno, prima della firma, abbia guardato l’organigramma e il registro dei trattamenti nello stesso momento. È un’ora di lavoro, ed è l’ora che nella quasi totalità dei casi non viene fatta.
La domanda che decide
“Quali competenze deve avere un DPO” produce risposte che si assomigliano tutte: diritto, tecnologia, conoscenza dell’organizzazione, capacità di dialogo con il vertice. Sono corrette e non decidono niente, perché nessuna di esse esclude un candidato.
La domanda che decide è un’altra: su quali trattamenti questa persona, in questa organizzazione, con queste altre funzioni, può esprimere un parere che non sia un parere su se stessa. Un atto di designazione che elenca titoli descrive un curriculum. Un atto che elenca perimetri descrive una funzione. In sede di verifica la differenza si vede al primo trattamento controverso.
Dott.ssa Francesca Bortoluzzi
DPO/RPD — Advisor in Governance, Privacy & Compliance
I&P Partners S.r.l. — Udine | francesca.bortoluzzi@partnerprivacy.it
© partnerprivacy.it — Riproduzione consentita con citazione della fonte