Ivano Pecis | DPO/RPD — Advisor in Governance, Privacy & Compliance | I&P Partners, Milano
Risposta diretta
La NIS2 assegna agli organi di vertice, non alla funzione tecnica, l’obbligo di approvare le misure di gestione del rischio di cibersicurezza e di controllarne l’attuazione. Non è un obbligo di competenza tecnica: è un obbligo di supervisione verificabile. Chi non può documentare l’esercizio del controllo è esposto anche se i sistemi funzionano.
In sintesi
- Ivano Pecis ha pubblicato su Altalex l’analisi «Gli amministratori non sanno di essere esposti», dedicata alla responsabilità personale del vertice sotto NIS2.
- Il punto di partenza è lo scenario ispettivo: l’autorità chiede di incontrare l’amministratore delegato, non il responsabile tecnico.
- L’analisi copre quattro snodi: la portata effettiva dell’art. 20, il gap sulla formazione degli organi, le domande che l’ispettore rivolge al board, la tenuta delle polizze D&O.
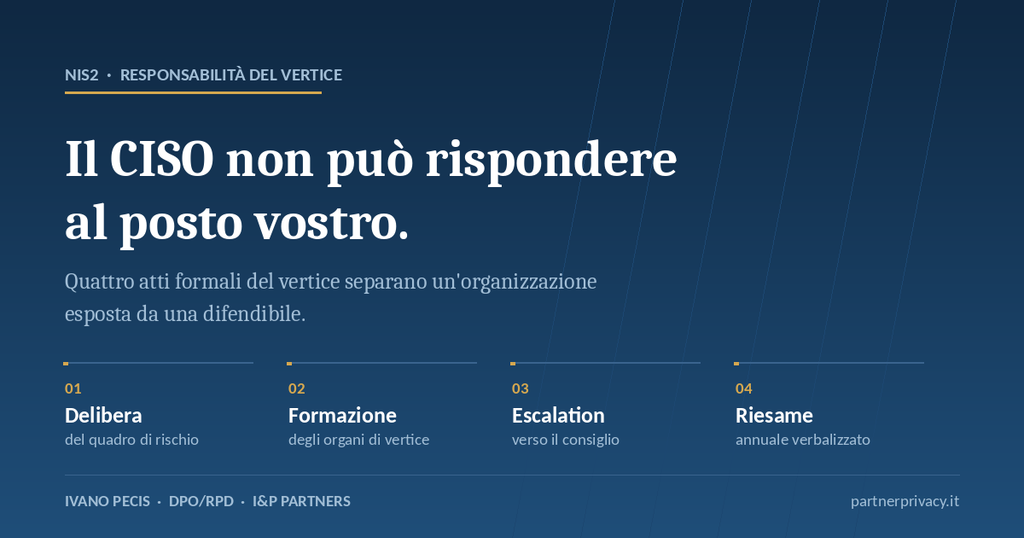
- Il presidio minimo difendibile è composto da quattro atti formali del vertice, nessuno dei quali è implicito nell’esistenza di un CISO o di una certificazione.
Di cosa tratta l’articolo pubblicato su Altalex
«Gli amministratori non sanno di essere esposti» affronta un punto che il dibattito italiano sulla NIS2 ha finora trattato di sfuggita: la responsabilità personale degli organi di amministrazione e direttivi, e il vuoto di presidio che nessuna funzione tecnica può colmare al posto loro.
Il taglio non è ricognitivo. L’articolo parte da una situazione concreta — un’ispezione che si apre chiedendo al vertice come abbia verificato, negli ultimi dodici mesi, l’adeguatezza delle misure adottate — e da lì ricostruisce cosa un’organizzazione deve poter esibire perché quella domanda abbia una risposta.
Cosa chiede la NIS2 agli organi di amministrazione?
La Direttiva (UE) 2022/2555, recepita in Italia con il D.Lgs. 4 settembre 2024, n. 138, stabilisce all’art. 20 che gli organi di gestione dei soggetti essenziali e importanti approvano le misure di gestione dei rischi di cibersicurezza, ne controllano l’attuazione e possono essere ritenuti responsabili in caso di violazioni.
L’articolo su Altalex insiste su una distinzione che il mercato tende a comprimere: l’obbligo non è di conoscenza tecnica, è di supervisione verificabile. Il vertice non deve saper leggere una configurazione di rete. Deve poter dimostrare di aver approvato un quadro di riferimento, di aver definito soglie di rischio accettabili e di aver verificato che le misure fossero proporzionate al profilo dell’organizzazione.
Perché la formazione degli organi di vertice è il punto più scoperto
La verifica più immediata dell’esposizione è anche la più scomoda: quanti consigli di amministrazione possono documentare di aver ricevuto la formazione sulla gestione dei rischi di cibersicurezza? Non di averla pianificata — di averla effettuata, con evidenza tracciabile di data e contenuti.
L’articolo colloca questo gap in una ragione strutturale, non nella negligenza: fino alla NIS2 il presidio della sicurezza era percepito come materia tecnica affidata a specialisti, e il cambio di soggetto introdotto dalla Direttiva — dalla funzione al vertice — non è ancora stato assorbito operativamente.
Cosa deve poter esibire un’organizzazione soggetta a NIS2?
Nell’analisi il presidio minimo difendibile è circoscritto a quattro elementi:
- la delibera del board che approva formalmente il quadro di gestione del rischio;
- l’evidenza della formazione degli organi di vertice, con data e contenuti documentati;
- un meccanismo formalizzato attraverso cui rischi e incidenti rilevanti raggiungono il board, con traccia delle decisioni assunte;
- il verbale di almeno una revisione annuale dell’adeguatezza delle misure a livello di vertice.
La tesi che tiene insieme l’articolo è qui: ciò che separa un’organizzazione esposta da una difendibile non è la qualità tecnica dei sistemi, ma l’esistenza di atti formali del vertice che dimostrano l’esercizio del controllo.
Il profilo assicurativo: NIS2 e polizze D&O
La sezione meno prevedibile dell’articolo riguarda le coperture Directors & Officers. Le polizze D&O contengono esclusioni tipiche per condotte negligenti, violazioni normative colpose e mancata adozione di misure di diligenza ragionevole.
La domanda che l’articolo pone — e lascia dichiaratamente aperta, perché la risposta dipende dalle condizioni contrattuali specifiche — è se la condotta di un board che non ha approvato alcun quadro di presidio, non ha ricevuto la formazione prevista e non può documentare alcuna supervisione ricada in quelle esclusioni. Chi siede in un consiglio ha interesse a porre la questione al proprio broker prima che si manifesti un evento, non dopo.
A chi è utile la lettura
L’analisi è scritta per amministratori delegati e componenti di organi di amministrazione di soggetti essenziali e importanti, per chi presidia risk management e compliance, e per i professionisti — DPO, consulenti, responsabili legali — che devono portare il tema al vertice e finora non hanno trovato un argomento che regga in consiglio.
Leggi l’articolo
«Gli amministratori non sanno di essere esposti — NIS2, responsabilità personale del vertice e il vuoto di presidio che nessun CISO può colmare», Altalex, 22 agosto 2026.
https://www.altalex.com/documents/news/2026/08/22/amministratori-non-sanno-essere-esposti
Per una verifica del presidio esistente nella propria organizzazione — atti del vertice, tracciabilità della supervisione, flussi informativi verso il consiglio — I&P Partners affianca organizzazioni pubbliche e private nel perimetro NIS2.
Ivano Pecis — DPO/RPD, UNI CEI EN 17740:2024, CIPP/E, CDPSE
I&P Partners S.r.l., Milano — ivano.pecis@partnerprivacy.it