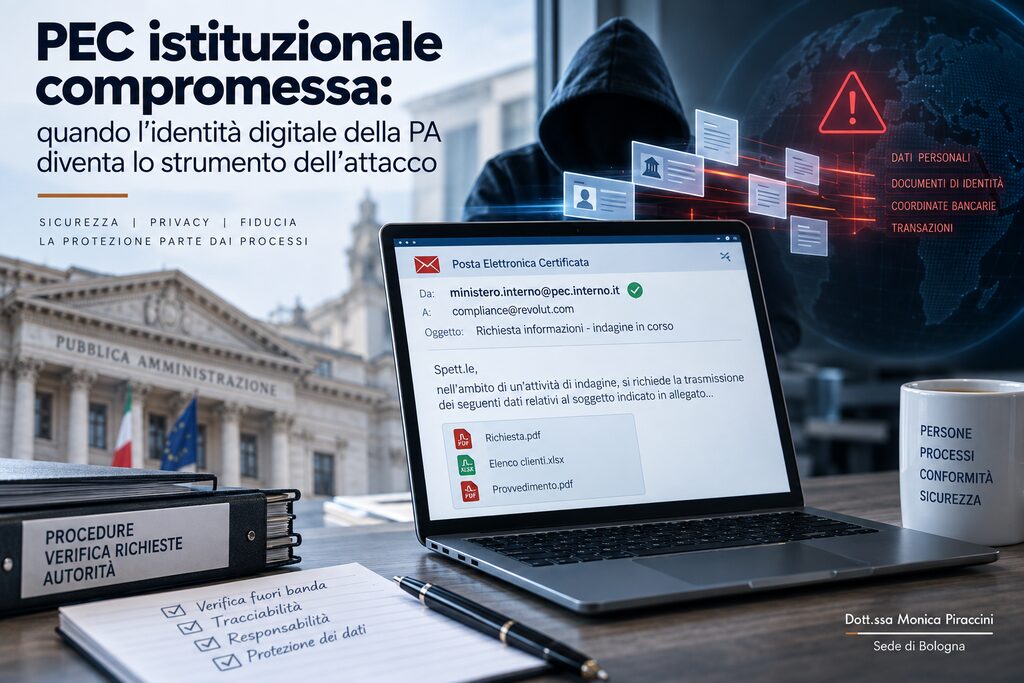
PEC istituzionale compromessa: quando l’identità digitale della PA diventa lo strumento dell’attacco
Risposta diretta
Quando una PEC istituzionale viene compromessa, l’attaccante non ruba dati: li chiede, e glieli consegnano. Per l’ente titolare della casella si tratta di una violazione di dati personali con obblighi propri ai sensi dell’art. 33 GDPR. Per chi riceve la richiesta, l’autenticità del dominio non esaurisce l’obbligo di verificare la legittimità della richiesta.
- Nel caso Revolut i dati sono usciti senza alcuna intrusione nei sistemi della società: sono stati consegnati a fronte di richieste arrivate da un dominio governativo autentico.
- Il Financial Times ha stimato circa 680 clienti coinvolti; la società non ha confermato la cifra e sostiene che i propri sistemi e i fondi non siano stati toccati.
- La Polizia postale indaga per accesso abusivo a sistema informatico e frode informatica; l’ICO britannico ha avviato un’istruttoria il 14 settembre 2026.
- Per l’ente pubblico proprietario della casella il perimetro del problema non è l’uso improprio fatto da terzi: è la compromissione stessa, con i suoi obblighi di notifica.
- Chi riceve richieste dall’autorità ha bisogno di una procedura di verifica fuori banda, non di maggiore attenzione.
Cosa è successo, e perché riguarda la pubblica amministrazione italiana
Tra il 12 e il 16 settembre 2026 è emersa una vicenda che merita attenzione per il meccanismo prima che per il nome coinvolto. Un soggetto non autorizzato ha utilizzato un indirizzo appartenente a un dominio governativo italiano autentico per inoltrare a Revolut richieste di informazioni su clienti, ottenendo documenti di identità, indirizzi, coordinate bancarie e cronologia delle transazioni. Le ricostruzioni di stampa riferiscono di richieste distribuite su un arco di mesi e di un dominio riconducibile al Ministero dell’Interno; l’indicazione della specifica casella circola come indiscrezione e va trattata come tale finché gli accertamenti non si chiudono.
L’elemento che interessa chi lavora nella PA è questo: l’attacco non ha sfruttato una vulnerabilità tecnica del destinatario. Ha sfruttato la fiducia che il sistema attribuisce al mittente istituzionale. Un meccanismo che funziona esattamente perché la PEC di un’autorità è, per legge e per prassi, un canale a cui si risponde.
Chi ha subito il data breach quando viene compromessa una PEC istituzionale?
Due soggetti, per ragioni diverse, e questo è il punto che si perde nella lettura giornalistica.
Il destinatario delle richieste ha comunicato dati personali a un soggetto non legittimato: è una violazione della riservatezza, valutabile ai sensi degli artt. 33 e 34 del GDPR, e il fatto di essere stato ingannato non la cancella — incide semmai sulla valutazione della condotta.
L’ente titolare della casella compromessa ha però una violazione propria, autonoma e antecedente: un accesso non autorizzato a un sistema che contiene corrispondenza istituzionale, spesso con dati di terzi, atti di procedimento, allegati. La notifica al Garante non riguarda solo i dati usciti verso il destinatario finale: riguarda tutto quello che in quella casella c’era. È un perimetro che quasi nessuna prima ricostruzione considera, ed è quello su cui un’autorità di controllo fa le domande più scomode.
Come si verifica l’autenticità di una richiesta proveniente da un’autorità?
Qui sta la traduzione operativa, e vale per banche, gestori di utenze, operatori telefonici, provider e per qualunque ente che riceva richieste di dati da altre amministrazioni.
Una richiesta legittima ha caratteristiche verificabili: l’indicazione del procedimento cui si riferisce; il provvedimento dell’autorità giudiziaria dove la norma lo richiede; la coerenza tra l’ufficio che firma e la casella da cui parte; la proporzionalità tra quanto chiesto e la finalità dichiarata. Una richiesta che chiede tutto su un soggetto senza circoscrivere il perimetro temporale o tipologico è, di per sé, un segnale.
Il controllo che conta, però, è quello fuori banda: prima di evadere, si richiama l’ufficio mittente su un recapito reperito autonomamente da fonte ufficiale, mai su quello indicato nella comunicazione. Costa cinque minuti e rompe la catena, perché l’attaccante controlla la casella, non il centralino.
L’obiezione è seria e va presa sul serio: un operatore non può permettersi di sindacare una richiesta delle forze dell’ordine, e la legge lo obbliga a rispondere. Vero a metà. La legge obbliga a rispondere a una richiesta legittima dell’autorità, non a un messaggio di posta. Verificare l’autenticità non è opporsi all’autorità: è accertarsi che l’autorità sia quella che scrive. Nel dubbio, la telefonata di riscontro protegge entrambe le parti — e il tempo impiegato è documentabile, quindi difendibile.
Cosa deve fare un ente che sospetta la compromissione di una casella PEC?
Le prime ore decidono la posizione dell’ente per i due anni successivi. In ordine: isolamento dell’account e rotazione credenziali; estrazione dei log di accesso prima che la rotazione li renda meno leggibili; ricostruzione della finestra temporale di compromissione e dell’inventario dei messaggi inviati in quella finestra; valutazione di notifica ai sensi dell’art. 33 GDPR e, se il perimetro NIS lo richiede, verso il CSIRT Italia; comunicazione diretta ai destinatari che hanno ricevuto messaggi dalla casella nel periodo, perché sono loro a dover disconoscere quanto evaso.
L’inventario dei messaggi inviati è la parte che nessuno fa e che serve di più: senza, l’ente sa di essere stato compromesso ma non sa cosa è stato fatto a suo nome.
Il punto che resta
La superficie di attacco qui non è un server: è la credibilità istituzionale. Un ente pubblico che perde il controllo di una casella non perde solo dati propri — presta la propria autorità a chi la usa contro terzi che non hanno modo di accorgersene. È un danno che non si misura sul registro dei trattamenti e che nessuna misura tecnica del destinatario può prevenire.
Dott.ssa Monica Piraccini – Sede di Bologna