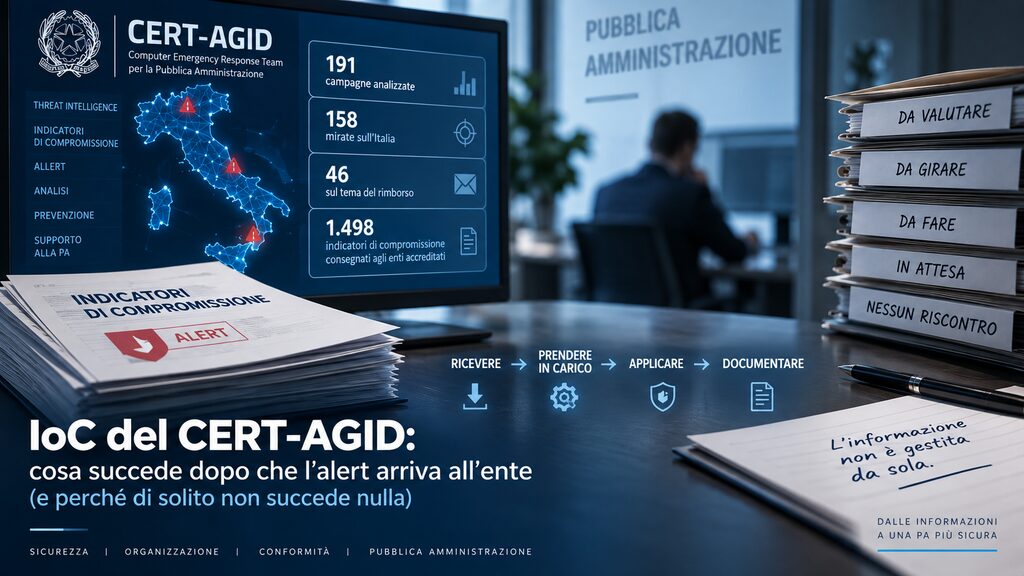
IoC del CERT-AGID: cosa succede dopo che l’alert arriva all’ente (e perché di solito non succede nulla)
Risposta diretta
Il CERT-AGID distribuisce gratuitamente agli enti accreditati gli indicatori di compromissione delle campagne malevole rilevate. L’obbligo non si esaurisce nel riceverli: l’art. 24 del d.lgs. 138/2024 richiede misure che comprendono la gestione degli incidenti, e l’art. 33 del GDPR impone di documentare le misure adottate. Ricevere un’informazione non è gestirla.
- Nella settimana 12-18 settembre 2026 il CERT-AGID ha analizzato 191 campagne, 158 rivolte all’Italia, distribuendo agli enti accreditati 1.498 indicatori di compromissione.
- Il tema “rimborso” da solo è comparso in 46 campagne di phishing italiane, in larga parte a spese dell’Agenzia delle Entrate.
- Il collo di bottiglia non è la ricezione: è la catena di presa in carico interna, che in molte amministrazioni non esiste in forma tracciabile.
- Le credenziali di accesso al feed non sono cedibili al fornitore: la clausola contrattuale va costruita di conseguenza.
- A incidente avvenuto, l’evidenza che manca è sempre la stessa: cosa è stato fatto dell’indicatore ricevuto.
Che cos’è il feed IoC del CERT-AGID e chi può accedervi
Il flusso di indicatori di compromissione del CERT-AGID è un servizio gratuito riservato alle pubbliche amministrazioni. L’accreditamento si ottiene inviando un modulo firmato con i riferimenti del referente tecnico e l’elenco degli indirizzi IPv4 da abilitare, fino a venti; l’amministrazione riceve in risposta due URL contenenti un token personale, uno dei quali pensato per la configurazione del firewall. Il flusso è disponibile anche in formati che non richiedono piattaforme di threat intelligence.
Il dettaglio che cambia la progettazione organizzativa: le condizioni d’uso limitano il token ai tecnici dell’amministrazione e ne vietano la circolazione all’esterno. Il token al fornitore che gestisce i sistemi non si può consegnare.
Perché ricevere gli indicatori non basta a essere conformi
Perché la norma non misura la ricezione. L’art. 21 della direttiva NIS2, recepito dall’art. 24 del d.lgs. 138/2024, richiede misure di gestione del rischio che comprendono il trattamento degli incidenti: un processo, con attori e tempi. L’art. 33, par. 5, del GDPR chiede al titolare di documentare la violazione, le circostanze e le misure adottate — e fra le circostanze rientra il fatto che l’indicatore fosse già disponibile.
C’è un modo semplice per verificarlo in casa propria: farsi mostrare cosa è stato fatto dell’ultima segnalazione ricevuta. Se l’unica evidenza disponibile è il numero di protocollo, esiste il protocollo, non la catena. Un’informazione registrata all’ingresso e mai lavorata all’uscita è, per chi la valuta dopo, un’informazione ricevuta e ignorata.
L’obiezione: un Comune di quindicimila abitanti non ha un SIEM, non ha un SOC e talvolta non ha chi sappia leggere un file di indicatori. È vero, e non è un dettaglio. Ma la presa in carico non è un fatto tecnologico: è sapere chi riceve, chi trasmette al fornitore, entro quale termine quel fornitore deve rispondere e cosa deve restituire come prova.
Quale clausola contrattuale mettere nel contratto con il fornitore ICT?
Premessa: una clausola universale non esiste, e le FAQ dell’ACN sulla sicurezza della catena di approvvigionamento lo dicono in modo esplicito — il requisito contrattuale viene dopo la valutazione del rischio sulla specifica fornitura e va costruito nella sequenza requisito, clausola, evidenza verificabile. Quello che segue è un testo di lavoro da calibrare, non un modello da incollare.
Presa in carico degli indicatori di compromissione
- L’Amministrazione trasmette al Fornitore, sul canale dedicato individuato all’avvio dell’esecuzione, gli indicatori di compromissione e le segnalazioni di minaccia ricevuti da fonti istituzionali. Le credenziali di accesso ai flussi istituzionali restano in capo all’Amministrazione e non sono cedibili.
- Il Fornitore applica gli indicatori sui sistemi di propria competenza — perimetrali, di posta, di navigazione, endpoint — entro {{4}} ore lavorative per le segnalazioni qualificate come urgenti ed entro {{24}} ore negli altri casi, nei limiti tecnici delle piattaforme in uso.
- Entro il medesimo termine trasmette riscontro scritto con: data e ora della presa in carico; sistemi interessati; indicatori non applicabili e relativa motivazione tecnica; esito della verifica retrospettiva sui log, ove praticabile.
- Il riscontro costituisce evidenza dell’attuazione delle misure ai sensi dell’art. 24 del d.lgs. 138/2024 ed è conservato per {{24}} mesi.
- In presenza di corrispondenze il Fornitore informa senza indugio, e comunque entro {{2}} ore, il referente dell’Amministrazione e il Responsabile della protezione dei dati. I termini di notifica gravanti sull’Amministrazione decorrono dalla conoscenza dell’evento: il ritardo del Fornitore non è opponibile all’autorità.
- L’omesso o tardivo riscontro comporta penale pari a {{…}} per ciascun giorno di ritardo; la reiterazione oltre {{tre}} volte in dodici mesi costituisce grave inadempimento. Gli obblighi si estendono ai sub-fornitori.
Se il fornitore è responsabile del trattamento, i punti 3 e 5 vanno ripresi nell’atto di nomina ex art. 28 GDPR e non solo nel capitolato: diversamente l’evidenza esiste sul piano contrattuale e non su quello privacy, ed è la prima asimmetria che emerge in istruttoria.
Il punto che resta
Davanti a chi ricostruisce un incidente, l’ente che non sapeva e l’ente che sapeva e non ha fatto nulla non stanno nella stessa posizione. Il secondo sta peggio. E la prima casella si sta svuotando: accreditarsi costa un modulo e una mail.
Dott.ssa Caterina Bardi – Sede di Firenze
DPO