Ivano Pecis — DPO/RPD, Privacy Specialist UNI CEI EN 17740:2024, CIPP/E | I&P Partners, Milano | Agosto 2026
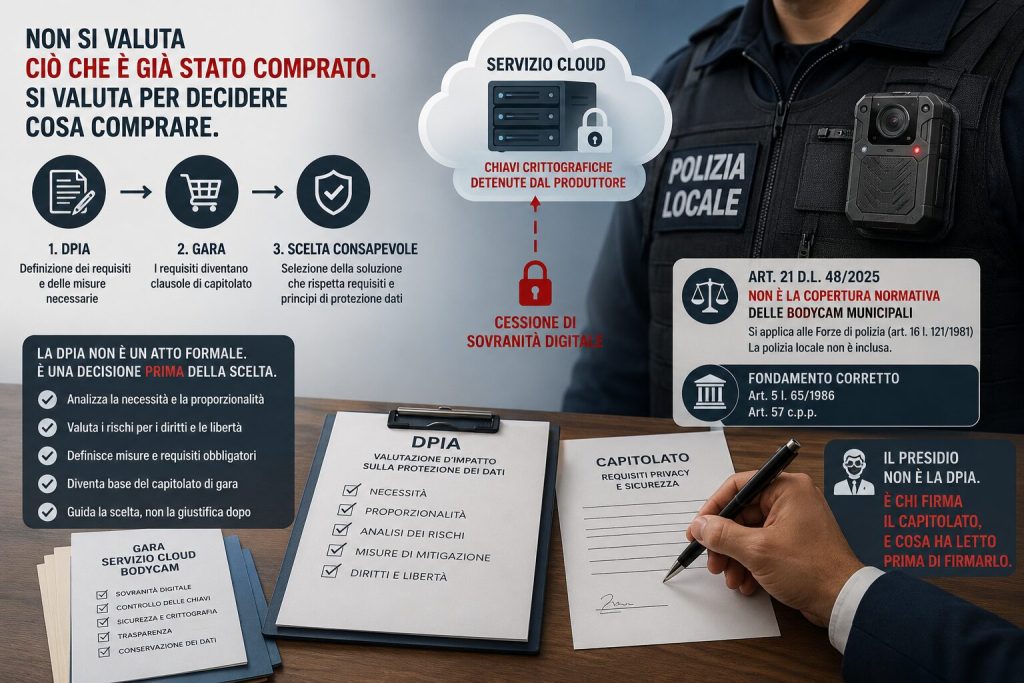
Nei trattamenti con bodycam della polizia locale i requisiti di protezione dei dati vanno definiti nella documentazione di gara, prima dell’acquisto. Tra dicembre 2025 e giugno 2026 il Garante ha reso tre pareri non favorevoli su valutazioni d’impatto già riscritte più volte: i rilievi decisivi riguardavano scelte tecniche e contrattuali che nessuna revisione del documento poteva più modificare.
In sintesi
- La valutazione d’impatto non crea i requisiti: li verifica. Se l’architettura è già stata acquistata, la verifica arriva su un vincolo immodificabile.
- I rilievi ricorrenti del Garante sono cinque: chiavi crittografiche in mano al fornitore, accesso remoto extra-UE, dati non di contenuto, sub-responsabili non verificati, comparazione di mercato non documentata.
- Per le finalità di polizia giudiziaria si applica il d.lgs. 51/2018, non il Regolamento (UE) 2016/679: cambia la consultazione preventiva e cambiano gli strumenti utilizzabili per i trasferimenti.
- Le clausole contrattuali tipo non sono un rimedio in questo ambito: non sono contemplate dalla direttiva (UE) 2016/680.
- Se la finalità è la tutela dell’operatore, serve la procedura di garanzia dell’art. 4 dello Statuto dei lavoratori riferita ai dispositivi indossabili.
Quando serve la valutazione d’impatto per le bodycam della polizia locale?
Sempre, quando i dispositivi sono destinati ad attività di polizia giudiziaria. Il trattamento rientra nel campo di applicazione del d.lgs. 18 maggio 2018, n. 51, che attua la direttiva (UE) 2016/680, e presenta un rischio elevato per i diritti e le libertà degli interessati sia per la natura dei dati sia per le tecnologie impiegate. L’obbligo di consultare il Garante prima dell’avvio è previsto dall’art. 24, comma 1, lettere a) e b), del Decreto.
Se invece i dispositivi sono impiegati per documentare situazioni di rischio per l’incolumità degli operatori, il perimetro è quello del Regolamento (UE) 2016/679, e l’obbligo di valutazione discende dall’art. 35. In un caso deciso nell’aprile 2026 il Garante ha sanzionato un Comune che aveva dotato gli agenti di due bodycam a titolo sperimentale senza alcuna valutazione preventiva.
Quale consultazione preventiva si applica: art. 36 GDPR o art. 24 del d.lgs. 51/2018?
Dipende dalla finalità concreta del trattamento, non dal dispositivo. Per le finalità di law enforcement la consultazione è quella dell’art. 24, comma 1, del d.lgs. 51/2018, e il Garante si pronuncia ai sensi del comma 5 dello stesso articolo. L’art. 36 del Regolamento non è la norma di riferimento in questo perimetro.
Va inoltre ricordato che il d.P.R. 15 gennaio 2018, n. 15 non si applica agli organi di polizia municipale: il regolamento riguarda gli organi, uffici e comandi individuati dall’art. 57 del d.lgs. 196/2003, categoria nella quale i corpi municipali non rientrano. Richiamarlo tra le basi legali è un errore che il Garante ha dovuto segnalare più di una volta.
Perché il Garante ha respinto valutazioni d’impatto già riscritte tre e quattro volte?
Perché i rilievi non riguardavano il documento ma il sistema che il documento descriveva. Nei tre pareri resi tra dicembre 2025 e giugno 2026 l’Autorità ha rilevato che la scelta della soluzione tecnologica aveva preceduto la valutazione, anziché derivarne. In un caso il dato è documentale: i dispositivi e le licenze risultavano acquistati quasi tre anni prima della richiesta di consultazione.
Una valutazione d’impatto redatta dopo l’aggiudicazione può descrivere il rischio. Non può più ridurlo.
La conseguenza è che l’amministrazione arriva al parere con dispositivi già pagati e un sistema che non può attivare. Il costo dell’inversione non ricade sul fornitore.
Quali requisiti di protezione dei dati devono entrare nel capitolato di gara?
Sette, ricavabili direttamente dai rilievi formulati dall’Autorità. Vanno scritti come requisiti di ammissibilità o clausole contrattuali, non come dichiarazioni di intenti.
1. Chiavi crittografiche nella disponibilità esclusiva del titolare
Riguarda sia le memorie dei dispositivi sia la piattaforma di archiviazione. Dove le chiavi sono conosciute dal produttore, non è possibile escludere che il fornitore acceda ai dati in chiaro — e il Garante ha qualificato questa situazione come una cessione di sovranità digitale.
2. Esclusione dell’accesso remoto da soggetti extra-UE
Il criterio non è dove si trovano i server. L’accesso remoto ai sistemi da parte di soggetti stabiliti fuori dall’Unione configura un trasferimento verso Paesi terzi indipendentemente dall’ubicazione dell’infrastruttura. La clausola va scritta sull’accesso, non sulla localizzazione.
3. Perimetro esplicito dei dati non di contenuto
Log, metadati di interrogazione, dati di fatturazione e di assistenza. I fornitori tendono a qualificarsi titolari autonomi su questa categoria e a prevederne il trasferimento fuori dallo Spazio economico europeo. Senza un elenco dei tipi di dati e delle finalità, il titolare non è in condizione di valutare nulla.
4. Elenco nominativo dei sub-responsabili
Con indicazione delle operazioni affidate e delle garanzie prestate. Una tabella che nomina il sub-responsabile e la sede del data center non consente la verifica di adeguatezza, che per i trattamenti ad elevato rischio deve essere particolarmente approfondita.
5. Assenza di dispositivi diretti all’identificazione univoca
Va dichiarata dal produttore e verificata sulle funzionalità effettivamente presenti nel software, comprese quelle disattivate ma attivabili.
6. Durata determinata dei file di log
La previsione della loro conservazione senza indicazione del termine è uno dei rilievi più ricorrenti, e uno dei più semplici da evitare.
7. Documentazione della comparazione di mercato
L’amministrazione deve poter dimostrare che la scelta del prodotto è scaturita da un confronto con altre soluzioni e che il confronto ha tenuto conto degli aspetti di protezione dei dati. È un requisito di istruttoria, non di capitolato in senso stretto, ma si costruisce nello stesso momento.
Le clausole contrattuali tipo coprono i trasferimenti nei trattamenti di polizia?
No. Il meccanismo delle clausole contrattuali tipo non è contemplato dalla direttiva (UE) 2016/680 né dal d.lgs. 51/2018, ed è quindi inconferente in questo ambito. Allegarle al contratto non mitiga il rischio di trasferimento.
Nel regime del Decreto il trasferimento verso Paesi terzi è ammesso in via ordinaria solo nei confronti di un’autorità competente per le medesime finalità di law enforcement. Il trasferimento a destinatari diversi resta soggetto a vincoli specifici, tra cui la natura occasionale e non sistematica del trasferimento: condizione che non ricorre quando il destinatario è un sub-responsabile che opera stabilmente per conto del fornitore.
Serve l’accordo sindacale per le bodycam?
Sì, quando i dispositivi sono idonei a consentire, anche in via indiretta e non intenzionale, un controllo a distanza dell’attività dei lavoratori — e le bodycam lo sono, perché riprendono anche chi le indossa. Si applica l’art. 4 della l. 300/1970, richiamato dagli artt. 2-ter e 114 del Codice.
Due precisazioni che nella prassi vengono spesso disattese. Un accordo stipulato per l’installazione di impianti di videosorveglianza fissa non copre i dispositivi indossabili: serve un atto che li riguardi specificamente. E il consenso degli operatori non supplisce alla procedura di garanzia, neppure quando siano stati loro a chiedere la dotazione: il bene giuridico tutelato ha natura collettiva.
L’art. 21 del d.l. 48/2025 vale per la polizia locale?
No. La norma, rubricata «Dotazione di videocamere al personale delle Forze di polizia» e introdotta dal d.l. 11 aprile 2025, n. 48, convertito con l. 9 giugno 2025, n. 80, si riferisce al personale delle Forze di polizia. Quella categoria è individuata per elencazione dall’art. 16 della l. 121/1981 e non comprende i corpi di polizia locale.
Per i corpi municipali il fondamento va cercato nell’art. 5, comma 1, lett. a), della l. 65/1986, che attribuisce agli addetti al servizio di polizia municipale le funzioni di polizia giudiziaria, e nell’art. 57 del codice di procedura penale.
Che cosa fare adesso
Se il progetto è in fase di programmazione, i sette requisiti vanno inseriti nella documentazione di gara prima della pubblicazione. Se la gara è già stata aggiudicata, il primo passo è verificare quali dei sette il contratto in essere consente ancora di ottenere: su chiavi crittografiche e accesso remoto la risposta è spesso negativa, e conviene saperlo prima di avviare la consultazione preventiva anziché dopo.
I&P Partners assiste amministrazioni ed enti nella definizione dei requisiti di protezione dei dati nella documentazione di gara e nella predisposizione delle valutazioni d’impatto destinate alla consultazione preventiva del Garante.
Il presidio non è la valutazione d’impatto. È chi firma il capitolato, e cosa ha letto prima di firmarlo.