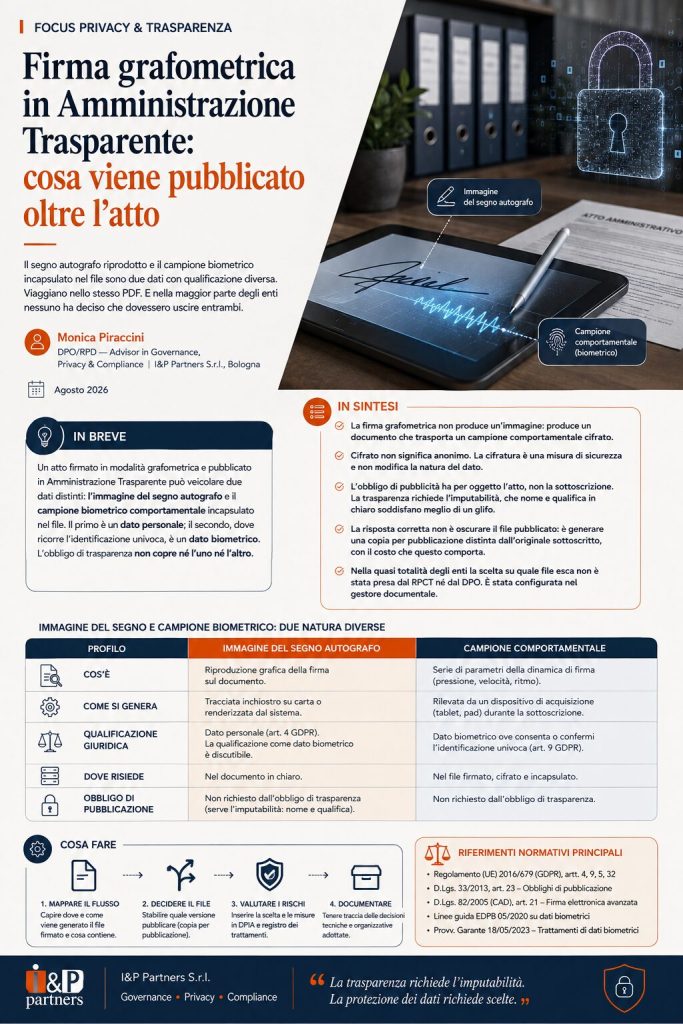
Il segno autografo riprodotto e il campione biometrico incapsulato nel file sono due dati con qualificazione diversa. Viaggiano nello stesso PDF. E nella maggior parte degli enti nessuno ha deciso che dovessero uscire entrambi.
Monica Piraccini | DPO/RPD — Advisor in Governance, Privacy & Compliance | I&P Partners S.r.l., Bologna
Agosto 2026
Un’amministrazione che ha adottato la firma grafometrica pubblica in Amministrazione Trasparente lo stesso file che invia in conservazione. Non è una scelta: è il comportamento predefinito del flusso documentale. E in quel file, accanto all’atto, può viaggiare qualcosa che l’obbligo di pubblicazione non ha mai richiesto.
| IN BREVE Un atto firmato in modalità grafometrica e pubblicato in Amministrazione Trasparente può veicolare due dati distinti: l’immagine del segno autografo e il campione biometrico comportamentale incapsulato nel file. Il primo è un dato personale; il secondo, dove ricorre l’identificazione univoca, è un dato biometrico. L’obbligo di trasparenza non copre né l’uno né l’altro. |
| IN SINTESI La firma grafometrica non produce un’immagine: produce un documento che trasporta un campione comportamentale cifrato.Cifrato non significa anonimo. La cifratura è una misura di sicurezza e non modifica la natura del dato.L’obbligo di pubblicità ha per oggetto l’atto, non la sottoscrizione. La trasparenza richiede l’imputabilità, che nome e qualifica in chiaro soddisfano meglio di un glifo.La risposta corretta non è oscurare il file pubblicato: è generare una copia per pubblicazione distinta dall’originale sottoscritto, con il costo che questo comporta.Nella quasi totalità degli enti la scelta su quale file esca non è stata presa dal RPCT né dal DPO. È stata configurata nel gestore documentale. |
Cos’è la firma grafometrica e cosa contiene il file firmato?
La firma grafometrica è la sottoscrizione apposta a mano su un dispositivo di acquisizione — tablet, tavoletta, pad — che registra, insieme all’immagine del segno, i parametri comportamentali dell’atto di firma: pressione, velocità, accelerazione, ritmo, sequenza dei tratti, tempi di sospensione della penna. È normalmente ricondotta al genere della firma elettronica avanzata disciplinato dal Codice dell’amministrazione digitale.
Il punto tecnico che decide tutto il resto è dove finiscono quei parametri. Nelle architetture più diffuse non restano nel dispositivo: vengono cifrati e incapsulati nel documento firmato, perché la loro funzione probatoria richiede che siano inseparabili dall’atto. In caso di disconoscimento della sottoscrizione, il campione consente la verifica peritale. La chiave di decifratura è custodita da un terzo — tipicamente un notaio o il soggetto che gestisce la conservazione — e non è nella disponibilità dell’amministrazione.
Ne discende una conseguenza che raramente viene tratta: il file firmato non è un documento con sopra un’immagine di firma. È un contenitore che trasporta un campione biometrico cifrato. Cifrato, non anonimo. La cifratura è una misura di sicurezza: riduce il rischio di accesso, non trasforma il dato in qualcosa che esce dal perimetro della disciplina.
L’immagine della firma e il campione biometrico sono lo stesso dato?
No, e la distinzione produce due regimi diversi. Il Regolamento (UE) 2016/679 definisce i dati biometrici come dati ottenuti da un trattamento tecnico specifico, relativi alle caratteristiche fisiche, fisiologiche o comportamentali di una persona fisica, che ne consentono o confermano l’identificazione univoca. La riproduzione grafica di un segno autografo è pacificamente un dato personale, ma la sua qualificazione come dato biometrico è discutibile: manca il trattamento tecnico specifico, e un’immagine statica non è il prodotto di un’elaborazione progettata per identificare. Il campione acquisito dal pad, al contrario, corrisponde esattamente alla definizione.
Qui serve una concessione, perché la lettura non è pacifica. Si può sostenere che la finalità del campione grafometrico sia verificare l’autenticità dell’atto di firma più che identificare la persona, e che quindi il regime delle categorie particolari non si attivi in via automatica. È un’obiezione seria e va affrontata in sede di valutazione, non liquidata: regge poco sul piano pratico, perché accertare che quel gesto è autentico significa accertare che è di quella persona e non di un’altra, ma chi la solleva non sta dicendo una sciocchezza. Una valutazione d’impatto che dà il punto per risolto è una valutazione che si è risparmiata il passaggio più delicato.
| Profilo | Immagine del segno autografo | Campione comportamentale |
| Cos’è | Riproduzione grafica della firma sul documento | Serie di parametri della dinamica di firma (pressione, velocità, ritmo) |
| Come si genera | Rendering del tratto sul documento | Acquisizione strumentale durante l’apposizione |
| Qualificazione | Dato personale; qualificazione biometrica dubbia | Dato biometrico; categoria particolare dove ricorre l’identificazione univoca |
| Visibilità | Visibile a occhio nudo | Invisibile: non compare aprendo il documento |
| Come si rimuove | Intervento sulla resa grafica in una copia dedicata | Esclusione dell’oggetto incorporato in fase di generazione della copia |
| Effetto della diffusione | Riproducibilità del segno da parte di terzi | Esposizione permanente di un campione cifrato non revocabile |
L’obbligo di pubblicazione copre anche la firma?
No. Gli obblighi di pubblicità e trasparenza previsti dal D.Lgs. 33/2013 hanno per oggetto l’atto e il suo contenuto informativo. La sottoscrizione è un elemento di autenticazione, non un contenuto sottoposto a trasparenza. Ciò che la pubblicazione deve garantire è l’imputabilità dell’atto — chi lo ha adottato, in quale qualità, in quale data — e questa informazione è soddisfatta dal nome e dalla qualifica in chiaro. Che sono, peraltro, più verificabili di un glifo.
Lo stesso decreto contiene il limite in senso opposto: quando norme di legge o di regolamento impongono la pubblicazione di atti o documenti, l’amministrazione rende non intelligibili i dati personali non pertinenti rispetto alle specifiche finalità di trasparenza (art. 7-bis, comma 4). Non è una facoltà rimessa alla sensibilità dell’ufficio. È un obbligo che opera contestualmente a quello di pubblicazione e che va composto con esso, atto per atto.
Sul versante del GDPR opera il principio di minimizzazione (art. 5, par. 1, lett. c): i dati trattati devono essere adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità. La finalità qui è il controllo diffuso sull’azione amministrativa. Né il segno autografo né il campione comportamentale vi contribuiscono in alcuna misura.
Oscurare la firma non compromette l’autenticità dell’atto pubblicato?
È l’obiezione più solida, e va formulata nella sua versione forte. Il documento pubblicato è un documento informatico sottoscritto. Intervenire sul file per rimuovere la resa grafica della firma o l’oggetto incorporato ne invalida la sottoscrizione: il risultato è un file che non supera più la verifica. L’amministrazione finisce per esporre un documento che non è l’originale, e la trasparenza — che serve anche a consentire il riscontro sull’autenticità degli atti — ne esce indebolita. Sul piano tecnico chi solleva il punto ha ragione.
La risposta non è oscurare il file pubblicato. È generare una copia per pubblicazione distinta dall’originale. Sono due artefatti con destinatari e funzioni diverse: l’originale sottoscritto va in conservazione e resta disponibile in sede di accesso, dove il richiedente è identificato e il trattamento ha un fondamento e un perimetro propri; la copia per pubblicazione è destinata a una platea indeterminata e va costruita per quella destinazione, non ereditata da un’altra.
Questo ha un costo e va detto. Il file esposto in Amministrazione Trasparente cessa di essere l’originale sottoscritto e diventa una copia: è una scelta che qualcuno deve assumersi, motivare e — per gli atti di maggiore rilievo — dichiarare nella pagina di pubblicazione. Non è un’operazione neutra e non va presentata come tale. È però una scelta reversibile, mentre la diffusione del campione biometrico non lo è: una volta scaricato, quel file non torna indietro.
Chi decide quale file finisce in Amministrazione Trasparente?
Nella pratica, nessuno. Il flusso tipico è questo: l’atto viene firmato all’interno del gestore documentale, il sistema lo protocolla, e lo stesso oggetto alimenta l’albo online, la sezione trasparenza e il pacchetto di versamento in conservazione. La destinazione multipla è una funzionalità del prodotto, non una determinazione dell’ente. Il responsabile della trasparenza pubblica ciò che il sistema gli presenta. Il DPO, nella maggior parte dei casi, non vede il flusso: vede l’esito, quando lo vede.
È il punto in cui la questione smette di essere giuridica e diventa di governance. La scelta su quale artefatto raggiunga una platea indeterminata è stata compiuta — solo che l’ha compiuta chi ha configurato il flusso, spesso il fornitore, in un momento in cui la domanda non era stata posta a nessuno. È l’obbligo di protezione dei dati per impostazione predefinita (art. 25, par. 2 GDPR) applicato a un caso concreto: se il comportamento predefinito espone più dati del necessario e il parametro è modificabile, la mancata modifica è una scelta dell’ente, non del fornitore.
E se il sistema non consente di generare una copia per pubblicazione distinta? Allora la questione si sposta a monte, sul capitolato e sulla selezione del fornitore. È una domanda da porre in fase di gara, quando ha ancora un effetto sul prodotto che verrà acquistato. Posta dopo il collaudo, l’unica leva rimasta è contrattuale, e a quel punto è già stata spesa.
Come si verifica se il file pubblicato contiene il campione biometrico?
La ricognizione è circoscritta e non richiede competenze forensi. Quattro passaggi, nell’ordine.
- Chiedere al fornitore della soluzione di firma dove viene collocato il campione: incapsulato nel documento, in un contenitore separato, o depositato presso il terzo che custodisce la chiave. È una domanda a cui esiste una risposta certa e documentabile. Va posta per iscritto e conservata.
- Aprire alcuni degli atti già pubblicati e verificare la presenza di oggetti o allegati incorporati nel PDF. Una dimensione anomala rispetto ad atti analoghi non firmati in modalità grafometrica è un indizio, non una prova: va riscontrata sul contenuto, non sul peso del file.
- Confrontare il file esposto in Amministrazione Trasparente con quello versato in conservazione. Se coincidono, nessuna selezione è stata effettuata: la copia per pubblicazione non esiste come artefatto autonomo.
- Verificare se l’esito di questa ricognizione compare in una valutazione d’impatto. La diffusione a platea indeterminata di dati riconducibili alle categorie particolari è un’ipotesi da esaminare ai sensi dell’art. 35 GDPR, non un dettaglio implementativo da risolvere in un ticket.
Il test
Scaricare dalla sezione Amministrazione Trasparente il primo atto firmato in modalità grafometrica e confrontarlo con il file conservato. Se sono lo stesso file, la decisione su cosa pubblicare non è stata presa. È stata ereditata dalla configurazione del sistema di firma.
A differenza di quasi ogni altro rilievo in materia di trasparenza, questo non si sana correggendo la pagina. I file già scaricati restano dove sono.
Dott.ssa Monica Piraccini
DPO/RPD — Advisor in Governance, Privacy & Compliance
I&P Partners S.r.l. — Bologna | monica.piraccini@partnerprivacy.it | partnerprivacy.it