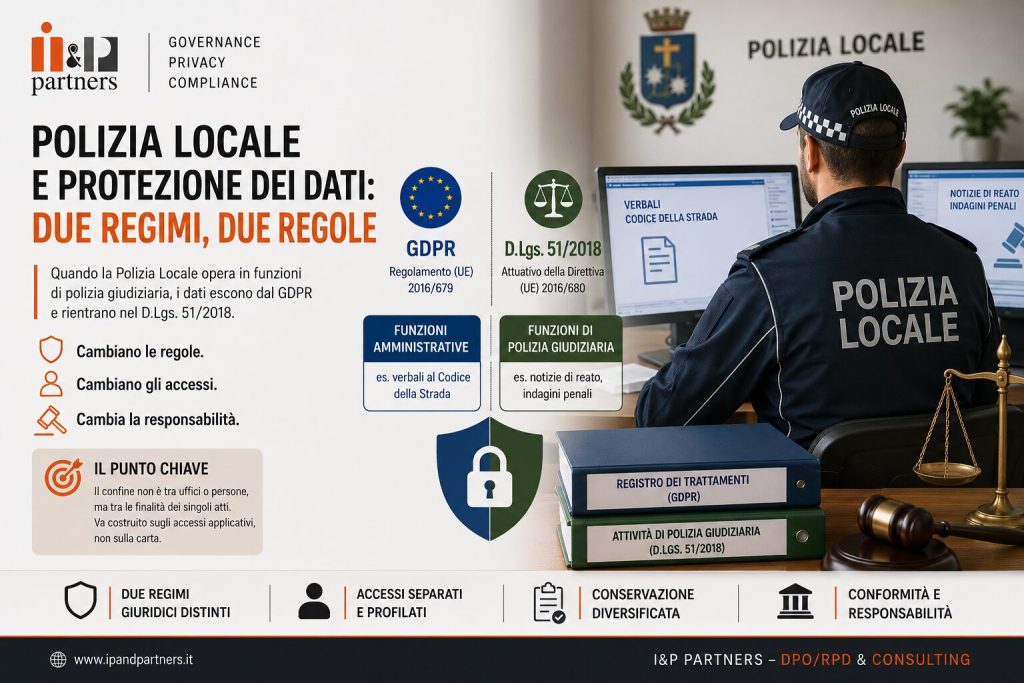
La polizia locale lavora ogni giorno su due regimi di protezione dei dati che quasi nessun Comune tiene separati. Il confine non passa fra uffici né fra persone: passa fra le finalità dei singoli atti — e va costruito sugli accessi applicativi, non sulla carta.
Chiara Busato | DPO/RPD — Advisor in Governance, Privacy & Compliance | I&P Partners, Bologna
Settembre 2026
| RISPOSTA DIRETTA Quando la polizia locale opera in funzioni di polizia giudiziaria, il trattamento dei dati esce dal Regolamento (UE) 2016/679 — GDPR ed entra nel D.Lgs. 51/2018, attuativo della Direttiva (UE) 2016/680. Il Comune non può quindi governare quei dati con gli strumenti del GDPR: registro delle attività, informativa e riscontro all’interessato non sono le regole applicabili. Cambia il regime, non solo la procedura. |
| IN SINTESI La polizia locale ha una doppia veste: struttura del Comune e polizia giudiziaria. Le due vesti non condividono il regime di protezione dei dati.Ai trattamenti di polizia giudiziaria il GDPR non si applica per esclusione di ambito (art. 2, par. 2, lett. d): si applica il D.Lgs. 51/2018. Non è una zona franca — è un altro corpo di regole.La titolarità è lo snodo aperto. La lettura secondo cui titolare è sempre l’autorità giudiziaria è troppo netta; quella secondo cui è sempre il Comune ignora il codice di rito.La domanda sulla titolarità pesa meno di quanto sembri: in entrambe le letture il libro delle regole non è il GDPR.La separazione dei due regimi non è documentale. È di profili applicativi, di log di esportazione e di catena decisionale sui sistemi comunali. |
Un agente di polizia locale redige nella stessa mattina un verbale per violazione del Codice della Strada e una comunicazione di notizia di reato. Stesso ufficio, stessa postazione, stesso applicativo gestionale, stessa rete comunale, stesso backup notturno. I due atti non stanno però nello stesso regime di protezione dei dati. È una distinzione nota a chiunque abbia letto il D.Lgs. 51/2018, e quasi nessun ente l’ha tradotta in organizzazione.
Il risultato è un’anomalia che si nota solo quando qualcuno la va a cercare: enti che documentano con cura i trattamenti soggetti al GDPR e tengono, dentro gli stessi archivi e sotto gli stessi profili di accesso, dati che al GDPR non rispondono affatto.
Perché il GDPR non si applica ai trattamenti di polizia giudiziaria?
Perché il legislatore europeo li ha esclusi dall’ambito di applicazione, non perché li abbia derogati. L’art. 2, par. 2, lett. d) del Regolamento (UE) 2016/679 sottrae al GDPR i trattamenti effettuati dalle autorità competenti a fini di prevenzione, indagine, accertamento o perseguimento di reati. Quel perimetro è disciplinato dalla Direttiva (UE) 2016/680, recepita in Italia con il D.Lgs. 18 maggio 2018, n. 51.
La differenza fra esclusione e deroga non è terminologica. Una deroga lascia in piedi l’impianto e ne sospende una parte: si resta dentro il GDPR e si applica l’eccezione. Un’esclusione sposta il trattamento sotto un altro testo, con proprie definizioni, propri diritti, propria disciplina della conservazione e delle violazioni.
Vale la pena chiudere un equivoco che circola negli uffici: fuori dal GDPR non significa fuori dalle regole. Il D.Lgs. 51/2018 impone liceità, limitazione della finalità, minimizzazione, esattezza, sicurezza; prevede la designazione di un responsabile della protezione dei dati per le autorità competenti; disciplina i diritti dell’interessato — in forma più limitata e con canali diversi — e la notifica delle violazioni. Chi legge l’esclusione come un alleggerimento sta leggendo male.
Quando la polizia locale agisce come polizia giudiziaria?
Quando l’atto che compie serve a impedire che un reato sia portato a conseguenze ulteriori, a ricercarne gli autori o ad assicurare le fonti di prova. È la definizione funzionale dell’art. 55 del codice di procedura penale, e va letta insieme all’art. 5 della legge 7 marzo 1986, n. 65, che attribuisce al personale di polizia municipale la qualità di agente — e al comandante quella di ufficiale — di polizia giudiziaria nell’ambito territoriale dell’ente e nei limiti delle proprie attribuzioni.
La variabile che decide non è chi tratta, né dove. È la finalità concreta dell’atto. Un accertamento su una violazione amministrativa resta nel GDPR anche se lo compie un ufficiale di polizia giudiziaria con vent’anni di servizio. L’annotazione di un fatto che integra un’ipotesi di reato esce dal GDPR anche se la redige un agente al primo turno.
Il punto scomodo è il passaggio. Un controllo commerciale, un accertamento edilizio, una verifica anagrafica possono far emergere una notizia di reato: il dato nasce sotto un regime e ne cambia un altro a metà procedimento. Nessun applicativo comunale in uso corrente gestisce quel passaggio come un evento — nessuna riclassificazione, nessuna segregazione, nessuna traccia del momento in cui la finalità è mutata. Il fascicolo resta dov’era, visibile a chi lo era prima.
Chi è il titolare del trattamento: il Comune o l’autorità giudiziaria?
Sul punto convivono due letture, entrambe sostenute e nessuna delle due integralmente convincente.
La prima — largamente prevalente nella prassi degli enti, anche perché comoda — considera il Comune titolare di tutto ciò che si svolge nei propri uffici, per il solo fatto che il personale è suo e i sistemi pure. È una lettura che confonde la disponibilità materiale del dato con la determinazione della finalità.
La seconda ribalta il criterio: titolare sarebbe sempre l’autorità giudiziaria, e il Comune un mero detentore materiale. Regge per gli atti delegati, ma non spiega l’attività d’iniziativa, che l’art. 55 c.p.p. attribuisce alla polizia giudiziaria prima e a prescindere da qualunque impulso del pubblico ministero.
La posizione che qui si sostiene è che la titolarità si sposti con la direzione dell’atto. Finché la polizia locale opera d’iniziativa, la struttura agisce come autorità competente ai sensi del D.Lgs. 51/2018 e il centro di imputazione resta l’ente. Dal momento in cui l’atto è delegato o compiuto sotto la direzione del pubblico ministero — la disponibilità diretta della polizia giudiziaria da parte dell’autorità giudiziaria è principio costituzionale, art. 109 Cost., ripreso dagli artt. 56, 58 e 59 c.p.p. — le determinazioni sulle finalità e sui mezzi non appartengono più al Comune, che di quei dati non può disporre.
| LA CONCESSIONE Questa lettura ha un punto debole evidente: colloca il confine su un criterio — la direzione dell’atto — che nella pratica quotidiana non è nitido, perché il passaggio dall’iniziativa alla delega non produce alcun evento registrato nei sistemi comunali. Regge comunque, per due ragioni. È l’unico criterio che discende dal codice di rito invece che dall’organigramma. E sposta la domanda da «chi è il titolare» — che in sede di verifica è la domanda sbagliata — a «chi ha determinato quella finalità, e con quale atto», che è la domanda che un’autorità pone davvero. |
Va detto con chiarezza, perché è la parte che gli enti tendono a saltare: la questione della titolarità pesa meno di quanto la discussione le attribuisca. Determina chi firma e chi risponde. Non determina il libro delle regole. In tutte e due le letture, ai dati trattati per finalità di polizia giudiziaria non si applicano il registro, l’informativa e il riscontro nella forma prevista dal GDPR. Un Comune può avere torto sulla titolarità e avere comunque impostato correttamente il presidio; può averla individuata bene e trattare quei dati con gli strumenti sbagliati. La seconda ipotesi è la più frequente.
Il RPD del Comune ha competenza sui trattamenti di polizia giudiziaria?
Non automaticamente. Il responsabile della protezione dei dati designato ai sensi dell’art. 37 GDPR ha compiti riferiti ai trattamenti che ricadono nel GDPR. Il D.Lgs. 51/2018 prevede a sua volta la designazione di un RPD per le autorità competenti: è possibile — e nella gran parte dei Comuni ragionevole — che la persona sia la stessa, ma la designazione è un atto distinto, con un perimetro distinto.
Quasi nessun atto di nomina comunale opera questa distinzione. L’esito è un RPD che, a leggere il proprio incarico, o non copre nulla dell’attività di polizia giudiziaria, o la copre senza che nessuno lo abbia deciso e senza che il comando ne sia stato informato. Nel primo caso l’ente ha un perimetro scoperto; nel secondo ha un professionista esposto su un’attività su cui non ha mandato scritto.
La traduzione operativa è di una riga: l’atto di designazione deve dire se copre anche il perimetro del D.Lgs. 51/2018, con quale ambito e verso quale referente interno. Se il Comune decide di non estenderlo, deve dire chi presidia quell’area. Le due risposte accettabili sono «sì, con questo perimetro» e «no, e la funzione è questa». La risposta non accettabile è il silenzio, che oggi è la regola.
Come si risponde a una richiesta di accesso ai dati che riguarda un procedimento penale?
Non con l’art. 15 GDPR, perché quella norma non governa quei dati. Nel regime del D.Lgs. 51/2018 i diritti dell’interessato possono essere limitati o differiti a tutela delle indagini, e il decreto prevede un canale diverso dall’interlocuzione diretta con il titolare. Sopra tutto questo sta l’obbligo del segreto sugli atti di indagine, art. 329 c.p.p.
L’errore che si vede negli enti non è la risposta sbagliata: è la risposta completa. Un ufficio protocollo che riceve un’istanza formulata come accesso ai dati personali, la istruisce nel merito e restituisce all’interessato l’elenco di quanto lo riguarda — comprese le annotazioni riferite a un procedimento in corso — non ha commesso una violazione della disciplina sui dati personali. Ne ha commessa una più seria.
Il presidio va collocato prima della lettura nel merito, non dopo. Serve una regola di smistamento scritta, applicata da chi riceve l’istanza: qualunque richiesta che riguardi, anche solo potenzialmente, dati trattati per finalità di polizia giudiziaria non entra nel flusso ordinario di riscontro e non viene istruita dall’ufficio ricevente. Non è una cautela: è l’unico punto del processo in cui l’errore è ancora reversibile.
Le immagini della videosorveglianza comunale richieste dalla polizia giudiziaria: chi decide?
È il caso in cui i due regimi si toccano fisicamente, ed è il più istruttivo. L’impianto è del Comune, installato per finalità proprie: quel trattamento sta nel GDPR e il titolare è l’ente. Quando la polizia giudiziaria acquisisce le immagini per un procedimento, quell’acquisizione è un trattamento diverso, con altra finalità e altro regime. Il Comune non valuta se consegnare: adempie.
Ciò che il Comune deve poter dimostrare non è la legittimità della richiesta — non gli compete — ma che cosa ha consegnato, a chi, in forza di quale atto, e che non ha consegnato altro. Qui la maggior parte degli impianti non regge, e per una ragione tecnica precisa: i sistemi di videosorveglianza registrano gli accessi, non le esportazioni. Chi ha visionato risulta; chi ha estratto un file, quale intervallo temporale e su quale supporto, molto spesso no.
Il secondo punto di cedimento è la copia. Il filmato esportato esce dalla retention ordinaria dell’impianto — che è breve e presidiata — e finisce su una cartella di rete, dentro i backup comunali, dove nessuna regola di cancellazione lo raggiunge. A distanza di anni l’ente conserva materiale che non sa di conservare, sottratto sia alla propria disciplina di conservazione sia a quella del procedimento a cui era destinato.
Che cosa deve separare concretamente un Comune?
Sei elementi, in ordine di ritorno rispetto allo sforzo richiesto.
- Atto di designazione del RPD: dichiarare esplicitamente se copre anche il perimetro del D.Lgs. 51/2018 e con quale ambito. In alternativa, indicare la funzione che lo presidia.
- Registri distinti. Il registro delle attività di trattamento del GDPR e quello previsto dal D.Lgs. 51/2018 sono due documenti, non un allegato dell’altro. Tenerli uniti significa dichiarare a un’autorità una qualificazione che l’ente non ha compiuto.
- Profilazione degli accessi applicativi per finalità, non per ufficio. È l’intervento più oneroso e il solo che modifica davvero la situazione: finché l’accesso segue l’appartenenza al comando, la separazione dei regimi esiste solo sulla carta.
- Log di esportazione, non solo di accesso, su videosorveglianza e gestionali. Con l’indicazione dell’atto che ha originato l’estrazione.
- Regola scritta di smistamento delle istanze degli interessati, applicata prima dell’esame nel merito e nota all’ufficio protocollo, non solo al RPD.
- Retention separata per le copie estratte a fini di procedimento, con esclusione esplicita dal backup ordinario.
L’obiezione: non è sproporzionato per un Comune di piccole dimensioni?
È l’obiezione più solida, e va presa sul serio. Un ente con un comando di quattro agenti e un gestionale in cloud condiviso non ha né le risorse né l’architettura per costruire due ambienti separati. Chiedergli la segregazione applicativa completa significa chiedergli qualcosa che non farà, e produrre l’ennesimo documento che descrive un’organizzazione inesistente.
La risposta non è abbassare l’obiettivo: è ordinarlo. Dei sei elementi, i primi due e il quinto hanno costo organizzativo prossimo a zero e coprono i punti in cui l’errore è irreversibile — la designazione, la qualificazione dei trattamenti, la risposta all’interessato. Il terzo e il quarto sono investimenti che si collocano naturalmente alla prima sostituzione del gestionale o dell’impianto, non prima. Un Comune piccolo che ha fatto i primi due e il quinto è in una posizione difendibile. Un Comune grande che ha comprato la segregazione tecnica senza aver mai qualificato i propri trattamenti, no.
Un Comune che tiene i due regimi nello stesso registro, sugli stessi profili applicativi e sotto lo stesso atto di nomina non ha una lacuna documentale. Ha un’unica base dati in cui nessuno, a distanza di due anni, è in grado di dire se un certo accesso fosse legittimo — e nemmeno quale delle due autorità dovrebbe valutarlo.
Dott.ssa Chiara Busato
DPO/RPD — Advisor in Governance, Privacy & Compliance
I&P Partners S.r.l. — Bologna | chiara.busato@partnerprivacy.it
© Riproduzione consentita con citazione della fonte