Martina Tosolini | DPO/RPD — Advisor in Governance, Privacy & Compliance | I&P Partners, Udine
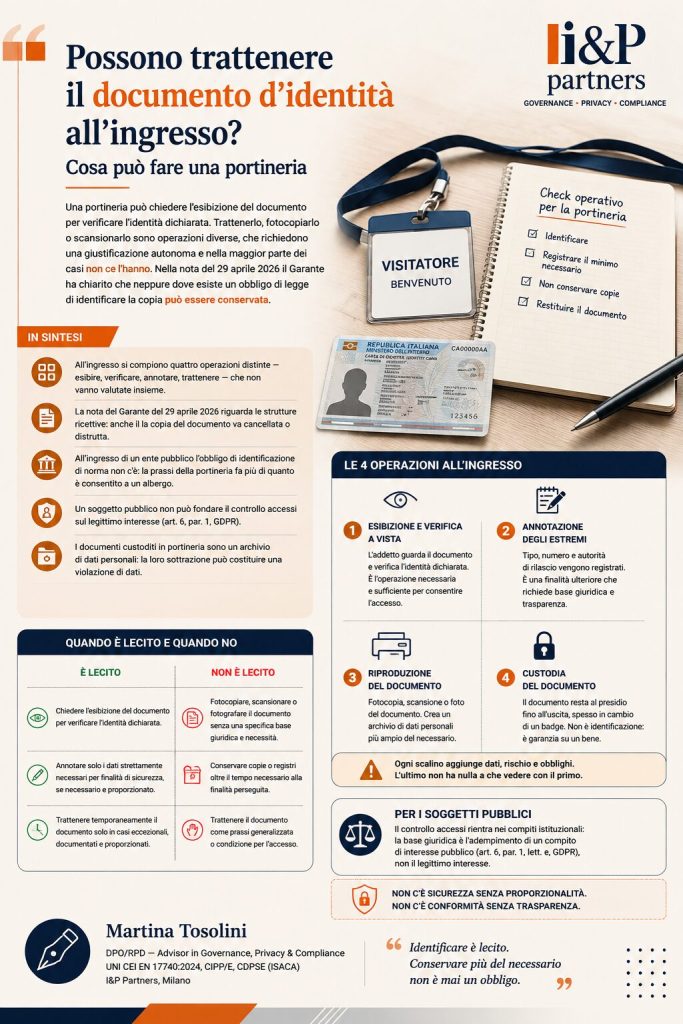
Una portineria può chiedere l’esibizione del documento per verificare l’identità dichiarata. Trattenerlo, fotocopiarlo o scansionarlo sono operazioni diverse, che richiedono una giustificazione autonoma e nella maggior parte dei casi non ce l’hanno. Nella nota del 29 aprile 2026 il Garante ha chiarito che neppure dove esiste un obbligo di legge di identificare la copia può essere conservata.
IN SINTESI
— All’ingresso si compiono quattro operazioni distinte — esibire, verificare, annotare, trattenere — che vengono trattate come un gesto unico e valutate insieme. Non lo sono.
— La nota del Garante del 29 aprile 2026 (doc. web n. 10244289) riguarda le strutture ricettive, dove un obbligo di identificazione esiste per legge. Anche lì la copia del documento va cancellata o distrutta dopo l’adempimento.
— All’ingresso di un edificio pubblico quell’obbligo di norma non c’è. La prassi della portineria fa quindi più di quanto è consentito a un albergo, con una base giuridica più debole.
— Un soggetto pubblico non può fondare il controllo accessi sul legittimo interesse: l’articolo 6, paragrafo 1, del Regolamento (UE) 2016/679 lo esclude per i trattamenti svolti nell’esecuzione dei propri compiti.
— I documenti custoditi nel cassetto della portineria sono un archivio di dati personali. Quasi mai compare nel registro dei trattamenti, e la sua sottrazione è una violazione di dati personali.
Che cosa succede davvero all’ingresso?
Chi entra in un edificio aperto al pubblico o sede di un ente compie, nella percezione comune, un gesto solo: consegna il documento. Sul piano del trattamento dei dati, le operazioni sono quattro, e ciascuna richiede una valutazione propria.
— Esibizione e verifica a vista. L’addetto guarda il documento e riscontra che il nome dichiarato corrisponda. Nessun dato viene registrato oltre quelli necessari all’accesso. È l’operazione meno invasiva e quella che esaurisce la finalità di identificazione.
— Annotazione degli estremi. Tipo, numero e autorità di rilascio finiscono nel registro dei visitatori. Non serve a verificare l’identità — quella è già stata verificata — ma a poterla ricostruire in seguito. È una finalità ulteriore, e come tale va dichiarata e giustificata.
— Riproduzione. Fotocopia, scansione o fotografia con dispositivo mobile. Produce una copia integrale di un documento che contiene più dati di quelli utili all’accesso, e crea un archivio.
— Custodia. Il documento resta al presidio fino all’uscita, spesso in cambio di un badge. Non è identificazione: è garanzia sulla restituzione di un bene aziendale.
Trattarle come un blocco unico è l’errore da cui discendono tutti gli altri. Ogni scalino aggiunge dati, rischio e obblighi, e l’ultimo non ha nulla a che vedere con il primo.
Perché una nota sugli alberghi riguarda le portinerie?
Perché stabilisce il limite nel caso più favorevole, e le portinerie stanno in un caso meno favorevole.
Il 29 aprile 2026 il Garante per la protezione dei dati personali ha indirizzato alle associazioni di categoria una nota di chiarimento sul trattamento dei documenti di identità degli ospiti di strutture ricettive (doc. web n. 10244289). Il ragionamento è in due passaggi. Primo: un obbligo di identificazione esiste davvero, e discende dall’articolo 109 del regio decreto 18 giugno 1931, n. 773 — il Testo unico delle leggi di pubblica sicurezza — che impone ai gestori di comunicare le generalità degli alloggiati all’autorità di pubblica sicurezza. Secondo: quell’obbligo riguarda la comunicazione dei dati, non la loro conservazione presso la struttura. Il decreto del Ministro dell’interno del 7 gennaio 2013, come modificato dal decreto del 16 settembre 2021, impone la cancellazione dei dati trasmessi e la distruzione della copia cartacea non appena il sistema genera la ricevuta.
La conclusione dell’Autorità è netta: la normativa di pubblica sicurezza non richiede la raccolta e la conservazione della copia del documento, fuori da quanto strumentale all’inserimento dei dati nel sistema, e la copia eventualmente acquisita va cancellata o distrutta.
Ora si sposti il ragionamento all’ingresso di un ufficio pubblico. Non c’è un articolo 109. Non c’è un portale ministeriale a cui trasmettere. Non c’è una ricevuta che chiuda l’adempimento. Se dove un obbligo di legge esiste la copia non può essere conservata, dove nessun obbligo esiste la copia è sostenuta da meno, non da più. La portineria che fotocopia sta facendo qualcosa che a un albergatore è vietato fare, senza avere la norma che all’albergatore impone almeno di identificare.
Va detto con precisione: questa è un’estensione argomentativa, non una posizione che l’Autorità abbia espresso sul controllo accessi. Non risulta un atto generale del Garante dedicato specificamente a questa prassi. Il ragionamento regge sulla struttura della motivazione, non su un’attribuzione.
Trattenere il documento fino all’uscita è lecito?
La custodia è il punto in cui la prassi si allontana di più dalla propria giustificazione dichiarata. L’identificazione si è esaurita quando l’addetto ha guardato il documento e riscontrato il nome. Ciò che accade dopo serve ad altro: assicurarsi che il badge torni indietro.
È una finalità di tutela patrimoniale, e nulla vieta di perseguirla. Vieta di perseguirla con quel mezzo. Il documento di identità viene usato come pegno, e il criterio di necessità dell’articolo 5, paragrafo 1, lettera c) chiede se il risultato fosse ottenibile con un’alternativa meno invasiva. Lo era: badge privo di valore intrinseco, registrazione del numero di badge associata al nominativo già raccolto, accompagnamento del visitatore, deposito cauzionale. Quando esiste un’alternativa praticabile e meno invasiva, la misura scelta non supera il test.
C’è poi una conseguenza che nessuna informativa dichiara. Per la durata della visita, la persona è priva del proprio documento di riconoscimento all’interno di un edificio in cui può esserle richiesto di identificarsi — e non può farlo. La misura adottata per rafforzare la sicurezza dell’edificio riduce la capacità di identificazione di chi vi si trova.
Quale base giuridica serve, e perché per gli enti pubblici cambia?
Un’azienda privata che presidia il proprio ingresso può ragionare sul legittimo interesse dell’articolo 6, paragrafo 1, lettera f) del Regolamento (UE) 2016/679, documentando il test di bilanciamento. Un ente pubblico no.
L’ultimo capoverso dell’articolo 6, paragrafo 1, esclude che il legittimo interesse si applichi al trattamento effettuato dalle autorità pubbliche nell’esecuzione dei loro compiti. Resta la lettera e) — esecuzione di un compito di interesse pubblico o connesso all’esercizio di pubblici poteri — che però, ai sensi del paragrafo 3 dello stesso articolo, richiede una base nel diritto dell’Unione o dello Stato membro. Nell’ordinamento italiano ciò significa che il trattamento deve trovare fondamento in una previsione di legge o, nei casi consentiti, di regolamento.
La conseguenza operativa è concreta e quasi mai presidiata: il controllo degli accessi presso un ente pubblico dovrebbe trovare fondamento in un atto regolamentare dell’ente, che ne individui finalità, dati, tempi e destinatari. Nella maggior parte dei casi le modalità sono invece definite dal capitolato del servizio di vigilanza, o dalla prassi del fornitore. Il fornitore è un responsabile del trattamento ai sensi dell’articolo 28: esegue istruzioni, non le crea. Se le istruzioni non esistono, non è che il fornitore stia sbagliando — è che sta decidendo al posto del titolare.
Il registro dei visitatori: quali dati, per quanto tempo?
I dati necessari alla finalità dichiarata, per il tempo in cui quella finalità resta attuale. Se la finalità è sapere chi si trova nell’edificio — per la sicurezza delle persone e per le procedure di evacuazione — il dato serve durante la permanenza, e la sua utilità decade poco dopo l’uscita.
Se la finalità è diversa — poter ricostruire a distanza di mesi chi ha avuto accesso, per esigenze di sicurezza o di eventuale accertamento — allora è un’altra finalità, richiede un termine diverso e va dichiarata come tale. Quello che non regge è il termine unico non motivato, applicato a un registro che raccoglie dati per due scopi mai distinti tra loro. È lo stesso difetto che l’Autorità contesta con regolarità altrove: il periodo indicato senza la ragione del periodo.
Sull’annotazione degli estremi del documento, il criterio è la domanda a cui quel dato risponde. Se serve a verificare l’identità, non serve: la verifica è già avvenuta a vista. Se serve a poterla dimostrare in seguito, allora il registro sta assolvendo una funzione probatoria che va dichiarata, giustificata e circoscritta nel tempo.
Il cassetto della portineria è un archivio di dati personali?
Sì, ed è l’archivio meno governato di qualunque organizzazione. Quaranta documenti in un cassetto sono quaranta insiemi di dati personali di cui il titolare risponde: presenti in un locale accessibile, sotto la responsabilità di personale spesso esterno, senza misure di sicurezza dedicate, senza un tempo di conservazione perché nessuno lo ha mai considerato una conservazione.
Se quel cassetto viene forzato, o se un documento non viene restituito e si perde, si è verificata una violazione di dati personali ai sensi dell’articolo 4, punto 12, del Regolamento, da valutare ai fini della notifica dell’articolo 33. Trattandosi di documenti di identità, il rischio rilevante è quello che il Garante richiama nella nota di aprile a proposito delle strutture ricettive: il furto di identità. Non è un rischio teorico, ed è la ragione per cui la circolazione delle copie va contenuta allo stretto necessario.
La verifica più rapida è anche la più imbarazzante: cercare questo trattamento nel registro dell’ente. Nella maggior parte dei casi non c’è.
Obiezione: senza il documento in custodia i badge non tornano indietro
È l’obiezione di chi il presidio lo gestisce davvero, ed è fondata nel problema. I badge si perdono, e la loro mancata restituzione ha un costo e un effetto sulla sicurezza dell’edificio. Chi risponde che “basta chiedere” non ha mai gestito un ingresso.
Il punto è che il problema è reale e il mezzo è sproporzionato. La misura risolve un rischio patrimoniale modesto creando un rischio, quello sui documenti custoditi, di gravità superiore per la persona. Le alternative esistono e sono in uso: badge anonimi e privi di valore, tornelli che trattengono il badge all’uscita, associazione del numero di badge al nominativo già registrato, accompagnamento per le aree riservate.
Va concesso un limite di questa lettura. In alcuni contesti — sedi giudiziarie, infrastrutture critiche, aree soggette a disciplina di settore — possono esistere regole specifiche che impongono modalità di identificazione più stringenti, e in quei casi l’analisi va rifatta sulla norma applicabile. Non le ho verificate qui e non le do per esistenti né per inesistenti. Il ragionamento vale dove una regola di settore non c’è, che è la condizione della grande maggioranza degli edifici.
La verifica da fare
Tre domande, rispondibili senza aprire un cantiere.
— Esiste un atto dell’ente — regolamento, determinazione, disciplinare — che stabilisce come si accede alla sede, quali dati si raccolgono e per quanto si conservano? Se le modalità stanno solo nel capitolato del servizio di vigilanza, il titolare non ha deciso: ha ricevuto.
— Il trattamento “controllo accessi e registro visitatori” compare nel registro dei trattamenti, con il termine di conservazione e la relativa finalità? E l’eventuale custodia dei documenti vi compare come operazione autonoma?
— Per ciascuna delle quattro operazioni — esibizione, annotazione, riproduzione, custodia — esiste una risposta scritta alla domanda “a cosa serve”? Le operazioni prive di risposta si eliminano, e nella maggior parte dei presidi sono le ultime due.
La domanda che chiude non riguarda il fornitore del servizio di vigilanza, che sta eseguendo ciò che gli è stato chiesto o ciò che ha sempre fatto. Riguarda chi, nell’ente, ha deciso che all’ingresso si consegna il documento — e se quella decisione esiste in forma scritta o è solo il modo in cui si è sempre proceduto.
I&P Partners assiste enti pubblici e società a partecipazione pubblica nella revisione delle procedure di controllo accessi, nella redazione degli atti che ne costituiscono la base giuridica e nella regolazione dei rapporti con i fornitori di servizi di vigilanza ai sensi dell’articolo 28 del Regolamento.